
 Amir Jabbari
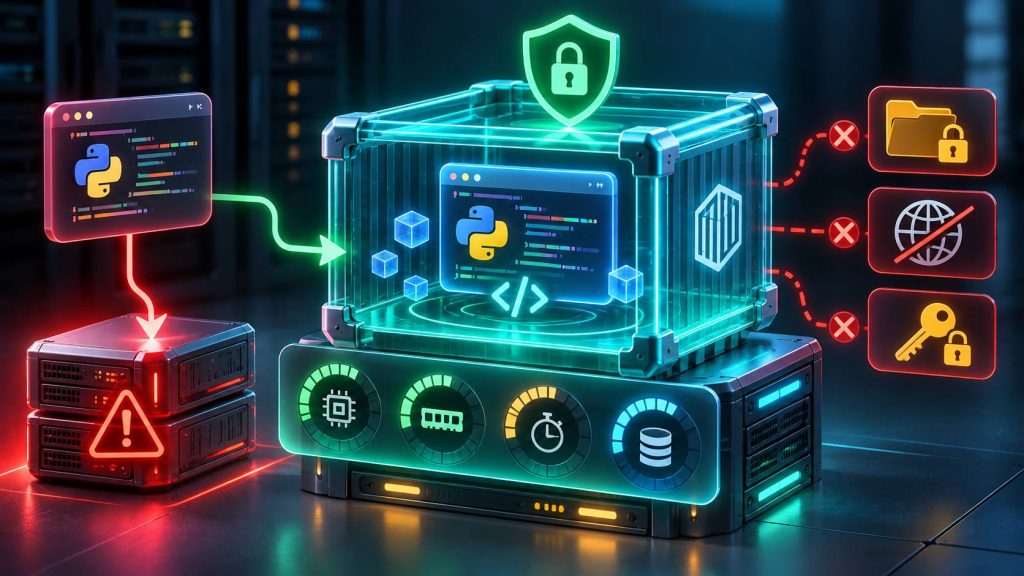
فرض کنید یک دستیار هوش مصنوعی ساختهاید که میتواند برای کاربران کد Python تولید کند و نتیجه را نمایش دهد. کاربر درخواست میکند یک فایل CSV تحلیل شود و Agent برای انجام این کار، کدی مینویسد که اطلاعات فایل را میخواند و یک گزارش آماری تولید میکند. در نگاه اول، کافی است کد تولیدشده را روی سرور اجرا کنیم و خروجی را به کاربر برگردانیم. اما اگر کد اشتباه باشد یا دستورات ناخواستهای اجرا کند، چه اتفاقی میافتد؟
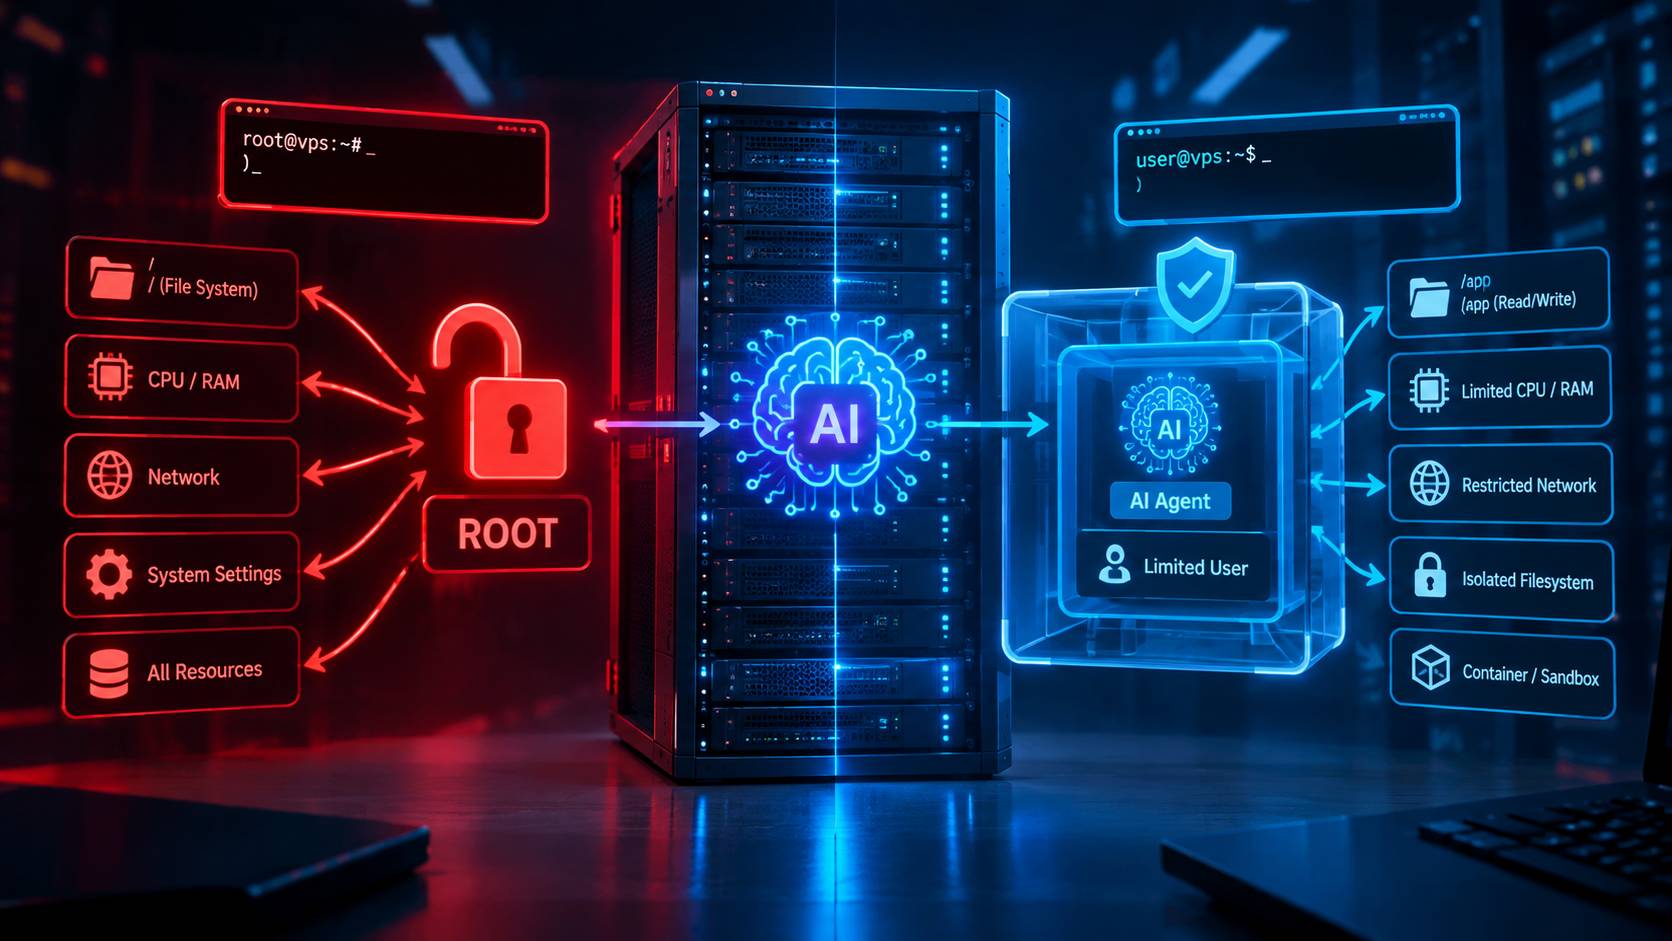
اجرای مستقیم کد تولیدشده توسط مدل زبانی روی سرور اصلی میتواند به افشای اطلاعات محرمانه، تغییر فایلها، اشغال منابع یا دسترسی غیرمجاز به سرویسهای داخلی منجر شود. حتی اگر Agent بهطور معمول کد سالم تولید کند، نباید فرض کنیم هر خروجی آن قابل اعتماد است.
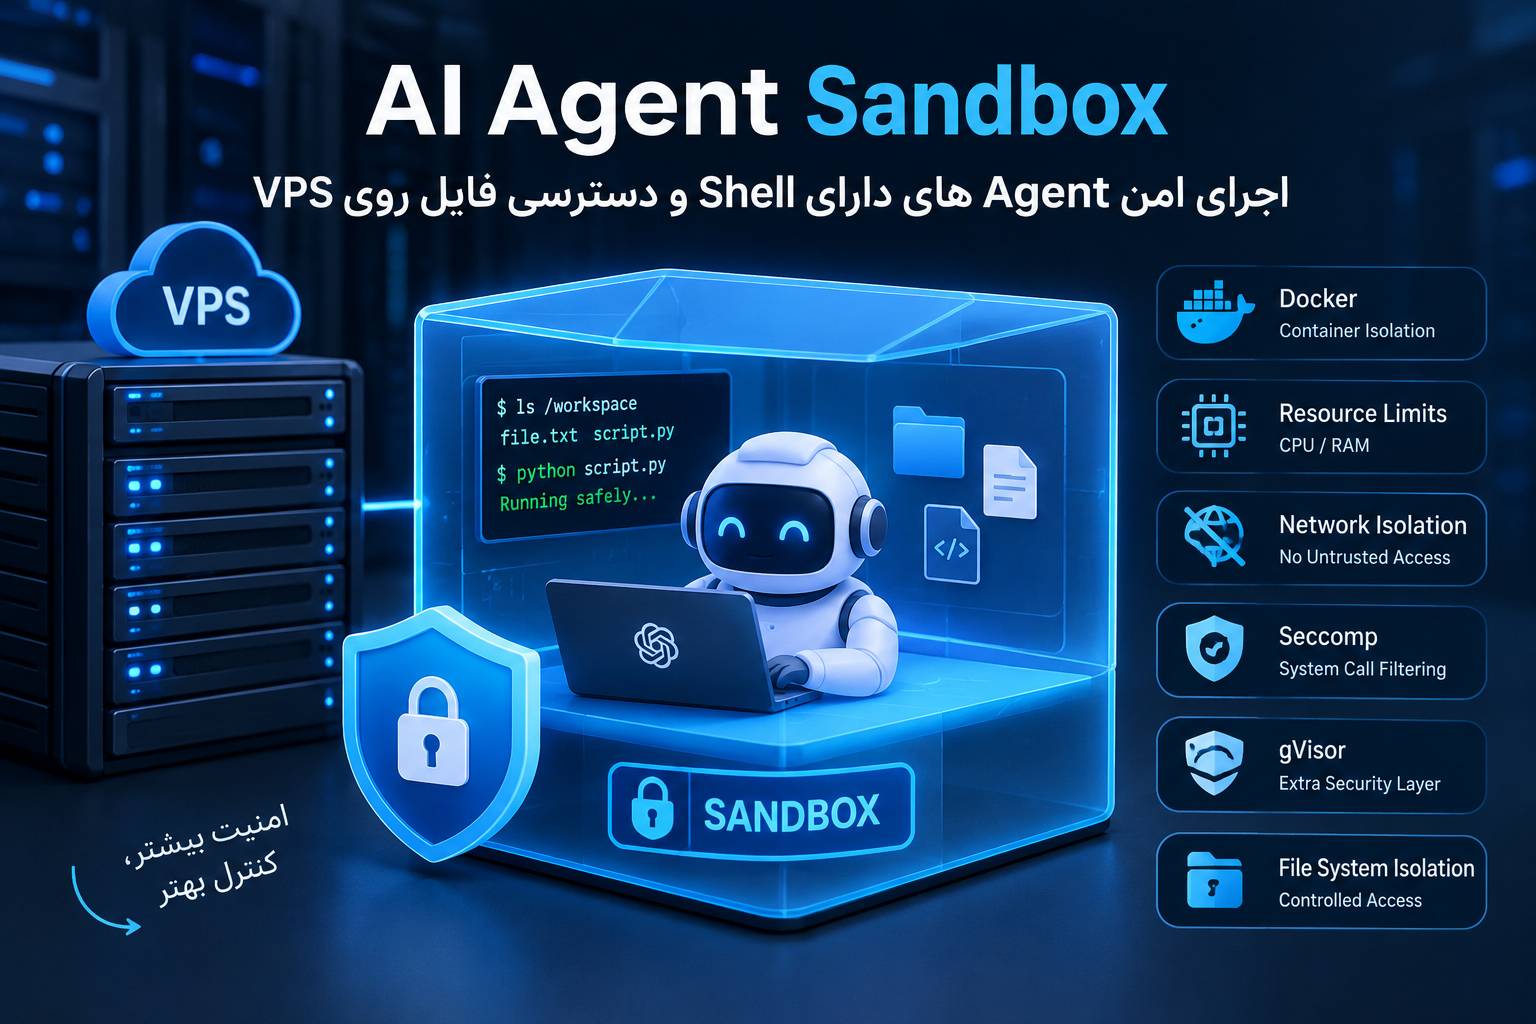
راهکار اصلی، استفاده از AI Code Execution Sandbox است؛ محیطی جداشده که کد در آن با دسترسی محدود به فایلها، شبکه، حافظه، پردازنده و اطلاعات محرمانه اجرا میشود.
در این مقاله ابتدا توضیح میدهیم چرا اجرای مستقیم Python روی Host خطرناک است، سپس تفاوت Sandbox، Docker و ماشین مجازی را بررسی میکنیم و با یک مثال عملی، محیط اجرای محدود برای کدهای Agent ایجاد خواهیم کرد. در پایان نیز درباره Network Policy، Secrets، محدودیت زمان، مانیتورینگ و انتخاب زیرساخت مناسب برای سرویسهای عمومی صحبت میکنیم.
AI Code Execution Sandbox چیست؟
AI Code Execution Sandbox یا محیط ایزوله اجرای کد هوش مصنوعی، بخشی از زیرساخت برنامه است که برای اجرای کدهای غیرقابل اعتماد با دسترسیهای کنترلشده طراحی میشود.
فرض کنید Agent برای انجام یک محاسبه به اجرای Python نیاز دارد. بهجای آنکه این کد در همان فرایند برنامه اصلی اجرا شود، درخواست به یک سرویس مستقل ارسال میشود. سرویس اجرا محیطی محدود ایجاد میکند، کد را داخل آن اجرا میکند و فقط نتیجه مجاز را برمیگرداند.
یک Sandbox مناسب باید بتواند مشخص کند:
- کد به کدام فایلها اجازه دسترسی دارد.
- آیا اتصال به اینترنت یا شبکه داخلی مجاز است.
- حداکثر مصرف CPU و RAM چقدر است.
- کد چه مدت اجازه اجرا دارد.
- چه تعداد فرایند میتواند ایجاد کند.
- آیا اطلاعات محرمانه در دسترس آن قرار میگیرد.
- پس از پایان اجرا چه دادههایی باقی میمانند.
هدف Sandbox کاهش دامنه آسیب احتمالی است؛ نه تضمین اینکه اجرای هر نوع کد ناشناس در هر شرایطی کاملاً بیخطر خواهد بود.
چرا نباید کد تولیدشده توسط Agent را مستقیم روی Host اجرا کرد؟
وقتی برنامه از دستورهایی مانند exec()، اجرای مستقیم یک فایل Python یا فراخوانی یک فرایند با مجوزهای کاربر سرویس استفاده میکند، کد اجراشده میتواند به منابعی دسترسی پیدا کند که سیستمعامل در اختیار همان کاربر قرار داده است.
این موضوع بهخصوص زمانی خطرناک میشود که برنامه اصلی به دیتابیس، API Key، فایلهای مشتریان یا شبکه خصوصی سازمان متصل باشد.
۱. دسترسی ناخواسته به فایلهای سرور
کد Python عادی میتواند فایلهایی را که مجوز خواندن یا نوشتن آنها را دارد، باز کند. اگر برنامه اصلی به فایلهای حساس دسترسی داشته باشد، کد تولیدشده نیز ممکن است از همان مجوزها استفاده کند.
۲. افشای Secret و API Key
بسیاری از برنامهها اطلاعات محرمانه را در متغیرهای محیطی، فایلهای تنظیمات یا سرویسهای مدیریت Secrets نگهداری میکنند.
اگر کد ناشناس با هویت همان برنامه اجرا شود، ممکن است بتواند این اطلاعات را بخواند.
۳. دسترسی به شبکه داخلی
حتی اگر Host مستقیماً از اینترنت قابل دسترسی نباشد، ممکن است به Redis، PostgreSQL، سرویسهای مدیریتی یا APIهای داخلی متصل باشد.
اجرای کد بدون Network Policy میتواند این مسیرهای دسترسی را در اختیار کد غیرقابل اعتماد قرار دهد.
۴. مصرف بیرویه منابع
یک برنامه اشتباه میتواند وارد حلقه بیپایان شود، حافظه زیادی اختصاص دهد یا تعداد زیادی فرایند ایجاد کند.
بدون محدودیت منابع، این رفتار ممکن است بر سرویسهای دیگر همان سرور تأثیر بگذارد.
۵. اثرگذاری بر برنامه اصلی
اگر Agent و کد تولیدشده داخل یک فرایند یا محیط مشترک اجرا شوند، خرابی یا تغییر وضعیت در کد ناشناس میتواند به پایداری برنامه اصلی آسیب بزند.
به همین دلیل، اجرای کد در یک فرایند جداگانه نیز بهتنهایی کافی نیست؛ فرایند جداشده همچنان ممکن است مجوزهای فایل و شبکه همان کاربر Host را داشته باشد.
راهنمای رسمی OWASP AI Agent Security نیز بر جداسازی اجرای ابزار، حداقل دسترسی و محدودکردن اثر عملیات غیرمنتظره تأکید میکند.
چرا Python exec یک Sandbox امنیتی نیست؟
تابع exec() امکان اجرای کد Python را فراهم میکند، اما بهخودیخود مرز امنیتی ایجاد نمیکند.
حتی محدودکردن بعضی Built-inها یا بررسی متن کد قبل از اجرا نیز برای محافظت در برابر کد ناشناس کافی نیست؛ زیرا Python قابلیتهایی مانند Import، دسترسی به فایل و تعامل با سیستمعامل دارد.
همچنین اجرای Python با subprocess فقط یک فرایند جدید ایجاد میکند. اگر آن فرایند همچنان به فایلها، شبکه و مجوزهای Host دسترسی داشته باشد، مسئله امنیتی اصلی حل نشده است.
اصل مهم: بهجای تلاش برای امنکردن متن Python با فیلترهای ساده، باید محیط اجرای آن را با مکانیزمهای سیستمعامل و زیرساخت محدود کرد.
معماری استاندارد اجرای کد AI Agent در Sandbox
بهتر است Agent هیچ دسترسی مستقیمی به اجرای دستورات روی Host اصلی نداشته باشد. در عوض، یک سرویس واسط یا Execution Broker درخواستهای اجرای کد را دریافت و اعتبارسنجی کند.
User Request
     |
     v
AI Agent
     |
     v
Code Execution Broker
     |
     +-- Authentication
     +-- Admission Control
     +-- Input / Output Limits
     +-- Sandbox Policy
     |
     v
Isolated Sandbox Runtime
     |
     +-- Restricted Filesystem
     +-- Network Disabled
     +-- No Secrets
     +-- CPU / RAM / PID Limits
     +-- Execution Deadline
     |
     v
Result Validation
     |
     v
Output Returned to Agent
     |
     v
Sandbox Destroyed
در این طراحی، Agent فقط درخواست اجرا را ارسال میکند. تنظیمات امنیتی مانند دسترسی به شبکه، مسیرهای فایل، میزان RAM یا Secretها باید توسط زیرساخت تعیین شوند؛ نه براساس دستورات مدل زبانی.
همچنین بهتر است هر اجرای مستقل دارای شناسه، محدوده دسترسی و چرخه عمر مشخص باشد.
تفاوت Sandbox، Docker Container و ماشین مجازی چیست؟
Sandbox یک مفهوم امنیتی و معماری است، اما Container و Virtual Machine روشهایی برای پیادهسازی بخشی از آن هستند.
| روش اجرا | ویژگی اصلی | ملاحظات امنیتی |
|---|---|---|
| Python روی Host | اجرا با مجوزهای محیط میزبان | برای کد ناشناس مناسب نیست |
| Docker معمولی | جداسازی فرایند و فایل با Namespace و Cgroup | اشتراک Kernel با Host |
| Docker Rootless | اجرای Daemon و Container بدون Root میزبان | کاهش برخی ریسکها؛ نه حذف همه آنها |
| gVisor | لایه Application Kernel میان برنامه و Host | جداسازی قویتر با محدودیتهای سازگاری احتمالی |
| MicroVM | مجازیسازی با جداسازی Kernel مهمان | مرز جداسازی قویتر با سربار عملیاتی متفاوت |
برای اجرای کدهای داخلی و کنترلشده، یک کانتینر سختسازیشده میتواند گزینه مناسبی باشد. اما برای سرویس عمومی که کاربران ناشناس کد دلخواه ارسال میکنند، باید Threat Model دقیقتری تهیه و استفاده از Runtime ایزولهتر مانند gVisor یا MicroVM را بررسی کرد.
مراجع:
مستندات gVisor و
Docker Rootless Mode.
Container Isolation چگونه کار میکند؟
کانتینرهای لینوکسی از مکانیزمهایی مانند Namespace و Cgroup استفاده میکنند.
Namespace به جداسازی دید فرایند نسبت به منابعی مانند فرایندها، شبکه و مسیرهای فایل کمک میکند. Cgroup نیز برای کنترل مصرف منابع از جمله CPU و حافظه کاربرد دارد.
بااینحال، بسیاری از کانتینرهای معمولی از Kernel میزبان استفاده میکنند. بنابراین نباید تصور کنیم هر کانتینر Docker از نظر امنیتی دقیقاً معادل یک ماشین مجازی مستقل است.
علاوه بر این، تنظیمات نادرست مانند Mount کردن فایلهای حساس Host یا اتصال Docker Socket به کانتینر میتوانند جداسازی موردنظر را بیاثر کنند.
محدودکردن Filesystem در Sandbox
برای اجرای یک اسکریپت Python معمولاً لازم نیست کل فایلهای میزبان در دسترس آن قرار گیرند.
بهتر است فقط فایل موردنیاز یا یک پوشه ورودی مشخص در اختیار Sandbox قرار بگیرد.
برای کنترل فایلها میتوان از سیاستهای زیر استفاده کرد:
- Root Filesystem کانتینر را Read-only کنید.
- فایلهای ورودی را بهصورت Read-only Mount کنید.
- برای فایلهای موقت از فضای Ephemeral محدود استفاده کنید.
- پوشه اصلی برنامه، Home و فایلهای تنظیمات Host را Mount نکنید.
- خروجیهای موردنیاز را جداگانه اعتبارسنجی و استخراج کنید.
- بعد از پایان اجرا، فایلهای موقت و محیط اجرا را حذف کنید.
در Docker گزینه --read-only باعث میشود Root Filesystem کانتینر فقط خواندنی باشد.
برای Mount کردن ورودی نیز میتوان از گزینه readonly استفاده کرد.
توجه: Read-only بودن یک Mount به معنی امنبودن تمام محتوای داخل آن نیست. اگر یک دایرکتوری میزبان شامل Secret یا داده مشتری باشد، دسترسی خواندن به همان اطلاعات نیز میتواند خطرناک باشد.
Network Policy؛ آیا Sandbox باید اینترنت داشته باشد؟
برای بسیاری از کارهای محاسباتی مانند تحلیل عددی، تبدیل داده و اجرای آزمونهای ساده، دسترسی شبکه ضروری نیست.
بهترین حالت اولیه این است که شبکه Sandbox بهصورت پیشفرض بسته باشد.
در Docker میتوان با گزینه زیر کانتینر را بدون شبکه معمول اجرا کرد:
--network noneدر این حالت کانتینر Interface شبکه خارجی معمول را دریافت نمیکند؛ البته Loopback داخلی همچنان وجود دارد و این گزینه بهتنهایی جایگزین تمام کنترلهای امنیتی Kernel نیست.
اگر Agent واقعاً به دریافت داده از اینترنت نیاز دارد، بهتر است این کار از طریق یک سرویس واسط با Allowlist مقصد، کنترل DNS، محدودیت حجم و ثبت رویداد انجام شود.
اجازه اتصال آزاد به تمام اینترنت، شبکه خصوصی یا Metadata Service زیرساخت ابری، خطر افشای داده را افزایش میدهد.
محدودیت CPU، RAM و تعداد فرایندها
کد غیرقابل اعتماد ممکن است بهاشتباه یا عمداً منابع زیادی مصرف کند. برای جلوگیری از این مشکل باید محدودیت منابع در سطح Runtime اعمال شود.
| منبع | گزینه Docker | کاربرد |
|---|---|---|
| CPU | –cpus | محدودکردن سهم پردازنده |
| RAM | –memory | تعیین سقف حافظه |
| Swap | –memory-swap | کنترل ظرفیت حافظه و Swap |
| تعداد فرایند | –pids-limit | کاهش خطر ایجاد تعداد زیاد فرایند |
| فضای موقت | –tmpfs | فضای نوشتنی موقت با اندازه محدود |
| زمان اجرا | Timeout در Execution Broker | پایاندادن به اجرای طولانی |
برای نمونه، --cpus=0.5 مصرف پردازنده کانتینر را به سهمی معادل نیمی از یک CPU محدود میکند.
همچنین تنظیم برابر --memory=256m و --memory-swap=256m در سیستمی که قابلیت مربوطه را پشتیبانی میکند، اجازه استفاده از Swap اضافه را نمیدهد.
اعداد مناسب به نوع برنامه و منابع میزبان بستگی دارند. برای پردازش فایلهای بزرگ یا کتابخانههایی مانند pandas، حافظه ۲۵۶ مگابایت ممکن است کافی نباشد.
منبع:
Docker Resource Constraints.
چگونه مانع دسترسی Agent به Secrets شویم؟
یکی از اصول مهم طراحی Sandbox این است که محیط اجرای کد بدون اطلاعات محرمانه شروع شود.
اگر Agent برای انجام وظیفه به کلید API نیاز ندارد، نباید هیچ کلیدی در اختیار Sandbox قرار گیرد.
همچنین نباید فایلهای زیر یا مسیرهای مشابه را به کانتینر متصل کرد:
- فایلهای محیطی دارای رمز عبور و API Key.
- کلیدهای SSH و تنظیمات Cloud CLI.
- فایلهای احراز هویت سرویسها.
- پوشه Home کاربر اصلی سرور.
- Docker Socket یا سوکتهای مدیریتی Runtime.
- فایلهای تنظیمات و دادههای Production.
اگر یک وظیفه به سرویس خارجی نیاز دارد، بهتر است Execution Broker همان عملیات مجاز را از طرف Sandbox انجام دهد؛ نه اینکه کلید اصلی سرویس به کد ناشناس داده شود.
در موارد اجتنابناپذیر، باید از اعتبارنامه موقت با حداقل مجوز و زمان اعتبار کوتاه استفاده شود.
آموزش عملی ساخت Sandbox برای Python با Docker
در ادامه یک محیط اجرای آموزشی روی Ubuntu ایجاد میکنیم. فرض میکنیم Docker Engine از قبل نصب و قابل استفاده است.
اگر Docker نصب نیست، از راهنمای رسمی نصب Docker Engine روی Ubuntu استفاده کنید.
هشدار: دسترسی به Docker Daemon معمولی میتواند معادل دسترسی سطح بالای میزبان باشد. اجرای این دستورات را به یک سرویس ناشناس وب یا به خود مدل زبانی نسپارید. از یک Execution Broker محدود و ترجیحاً میزبان ایزوله یا Docker Rootless استفاده کنید.
مرحله اول: بررسی محیط Docker
دستورات زیر را در سرور آزمایشی اجرا کنید:
docker version
docker info

docker info --format '{{json .SecurityOptions}}'
با این بررسی میتوانید وضعیت Docker Daemon و بعضی ویژگیهای امنیتی آن را مشاهده کنید.
برای استفاده عملیاتی، قابلیتهای Rootless، Seccomp، AppArmor یا SELinux و پشتیبانی Cgroup را متناسب با سیستم بررسی کنید.
مرحله دوم: ایجاد پوشه ورودی Sandbox
یک پوشه مستقل برای فایل آزمایشی بسازید:
mkdir -p ~/ai-python-sandbox/work

cd ~/ai-python-sandbox

cat > work/task.py <<'PY'
print("Hello from isolated Python")

numbers = [10, 20, 30, 40]
print("Average:", sum(numbers) / len(numbers))
PY

chmod 644 work/task.py
در این مثال فایل Python هیچ اطلاعات حساس یا دسترسی شبکهای نیاز ندارد.
در سرویس واقعی، Execution Broker باید برای هر Job یک محیط ورودی مستقل بسازد و فقط فایلهای مجاز همان Job را در آن قرار دهد.
مرحله سوم: آمادهسازی Python Image
یک نسخه مشخص از Python Image را دریافت کنید:
docker pull python:3.12-slimدر این مثال از تگ python:3.12-slim استفاده میکنیم. این تگ در طول زمان ممکن است به Image جدیدی اشاره کند.
برای Production بهتر است Image بررسیشده را با Digest ثابت استفاده کنید و بروزرسانی آن را تحت فرایند کنترلشده انجام دهید.
مرحله چهارم: اجرای Python داخل کانتینر محدودشده
اکنون یک اسکریپت برای راهاندازی کانتینر موقت ایجاد میکنیم.
فایل run-sandbox.sh را با محتوای زیر بسازید:
#!/usr/bin/env bash
set -Eeuo pipefail

WORKDIR="$(realpath ./work)"
CIDFILE="$(mktemp)"

cleanup() {
  if [ -s "$CIDFILE" ]; then
    docker rm -f "$(cat "$CIDFILE")" \
      >/dev/null 2>&1 || true
  fi

  rm -f "$CIDFILE"
}

trap cleanup EXIT INT TERM

test -f "$WORKDIR/task.py" || {
  echo "Missing task.py" >&2
  exit 1
}

timeout --signal=TERM --kill-after=3s 15s \
  docker run \
    --rm \
    --cidfile "$CIDFILE" \
    --pull=never \
    --network none \
    --read-only \
    --cap-drop ALL \
    --security-opt no-new-privileges=true \
    --user 65534:65534 \
    --cpus=0.5 \
    --memory=256m \
    --memory-swap=256m \
    --pids-limit=64 \
    --tmpfs /tmp:rw,nosuid,nodev,noexec,size=32m \
    --mount "type=bind,source=$WORKDIR,target=/workspace,readonly" \
    --workdir /workspace \
    python:3.12-slim \
    python -I -B /workspace/task.py
سپس فایل اجرایی را آماده کنید:
chmod +x run-sandbox.sh

./run-sandbox.sh
خروجی مورد انتظار:
Hello from isolated Python
Average: 25.0
کد داخل کانتینر اجرا میشود و پس از پایان، کانتینر حذف خواهد شد.
در اسکریپت یک فایل CID نیز استفاده شده است تا در مسیرهای عادی و خطا، Execution Broker بتواند کانتینر ایجادشده را شناسایی و حذف کند. بااینحال، این روش یک سامانه کامل مدیریت چرخه عمر نیست؛ در زمان Crash میزبان یا اختلال Docker Daemon باید مکانیزم پاکسازی مستقل نیز وجود داشته باشد.
توضیح گزینههای امنیتی Docker در این مثال
| گزینه | نقش |
|---|---|
| –network none | قطع اتصال شبکه خارجی معمول کانتینر |
| –read-only | جلوگیری از نوشتن روی Root Filesystem |
| –cap-drop ALL | حذف Capabilityهای لینوکسی کانتینر |
| no-new-privileges | جلوگیری از کسب امتیازهای جدید توسط فرایند |
| –user | اجرا با شناسه کاربر غیر Root |
| –cpus | تعیین سهم CPU |
| –memory | محدودیت RAM |
| –memory-swap | کنترل Swap در صورت پشتیبانی Host |
| –pids-limit | محدودکردن تعداد فرایندها |
| –tmpfs | فضای موقت نوشتنی با اندازه محدود |
| readonly bind mount | دسترسی خواندن به پوشه ورودی مشخص |
| timeout | تعیین مهلت اجرای دستور از سمت Host |
| python -I -B | کاهش اثر تنظیمات محیط Python و جلوگیری از تولید Bytecode Cache |
گزینههای Python مانند -I و -B بهتنهایی مکانیزم Sandbox نیستند و نقش آنها با کنترلهای سیستمعامل تفاوت دارد.
همچنین این تنظیمات هیچ ادعایی درباره مقاومت قطعی در برابر آسیبپذیریهای Kernel یا Container Runtime ایجاد نمیکنند.
مرحله پنجم: چگونه محدودیتهای Sandbox را آزمایش کنیم؟
برای بررسی عملکرد Sandbox، بهتر است ابتدا تستهای بیخطر و کنترلشده انجام دهید.
تست محدودیت شبکه
محتوای فایل work/task.py را موقتاً به شکل زیر تغییر دهید:
import socket

try:
    socket.create_connection(
        ("example.com", 443),
        timeout=2,
    )
    print("Network connection succeeded")
except OSError as error:
    print(
        "Network unavailable:",
        type(error).__name__,
    )
با اجرای دوباره Sandbox، انتظار داریم اتصال شبکه خارجی برقرار نشود.
این آزمون فقط رفتار یک مسیر شبکه مشخص را بررسی میکند و جایگزین تست کامل امنیت شبکه نیست.
تست Read-only Filesystem
در آزمون دوم، تلاش میکنیم فایلی داخل پوشه ورودی ایجاد کنیم:
try:
    with open(
        "/workspace/created.txt",
        "w",
    ) as output:
        output.write("test")

    print("Write succeeded")

except OSError as error:
    print(
        "Write blocked:",
        type(error).__name__,
    )
اگر Mount بهدرستی بهصورت Read-only تنظیم شده باشد، عملیات نوشتن باید شکست بخورد.
پس از تست، میتوانید فایل اصلی محاسبه میانگین را دوباره داخل پوشه قرار دهید.
تست محدودیت زمان
برای بررسی Timeout، یک عملیات انتظار ساده اجرا کنید:
import time

print("Task started", flush=True)

time.sleep(60)

print("Task completed")
با توجه به Timeout پانزدهثانیهای اسکریپت، انتظار میرود اجرای این برنامه قبل از پایان انتظار متوقف شود.
در محیط عملیاتی علاوه بر پایاندادن به فرایند، باید کنترل شود که کانتینر باقی نمانده، هیچ Job معلقی وجود ندارد و منابع پس از توقف آزاد شدهاند.
تفاوت Timeout برنامه با محدودیت واقعی زمان اجرا
اگر در خود کد Python از Timeout استفاده کنید، اجرای کد ناشناس ممکن است نتواند همیشه بهدرستی کنترل شود.
برای مثال، یک فراخوانی مسدودکننده یا فرایند فرزند ممکن است به مکانیزم توقف برنامه اصلی پاسخ ندهد.
بهتر است مهلت اجرا در Execution Broker و خارج از محیط ناشناس اعمال شود. سپس Runtime بتواند کل محیط اجرا را متوقف و پاکسازی کند.
برای یک سامانه Production، توقف باید در شرایطی مانند قطع ارتباط با Worker، Crash سرویس Broker یا Restart سرور نیز قابل بازیابی باشد.
محدودیت فضای دیسک و حجم خروجی
محدودیت RAM به معنی محدودشدن تمام فضای ذخیرهسازی نیست.
در مثال Docker، فضای /tmp از نوع Tmpfs است و اندازه مشخصی دارد؛ اما برای سرویس واقعی باید دیگر مسیرهای نوشتنی، فایلهای خروجی، حجم Log و مصرف دیسک میزبان نیز کنترل شوند.
همچنین یک برنامه میتواند خروجی بسیار زیادی روی Standard Output تولید کند. اگر Execution Broker این خروجی را بدون محدودیت در حافظه جمعآوری کند، خود Broker ممکن است با مشکل حافظه مواجه شود.
بنابراین باید حداکثر حجم خروجی، تعداد فایلها، اندازه فایلهای مجاز و مدت نگهداری Artifactها مشخص باشد.
در طراحی عملیاتی بهتر است خروجی پس از اجرا بررسی شود و فقط فایلهای مجاز به فضای ذخیرهسازی اصلی انتقال پیدا کنند.
آیا Agent باید داخل Sandbox اجازه نصب پکیج داشته باشد؟
بعضی وظایف به کتابخانههایی مانند NumPy، pandas یا matplotlib نیاز دارند. اما اجازه نصب آزادانه پکیج از اینترنت میتواند ریسک Supply Chain و اجرای کد هنگام نصب را افزایش دهد.
روش مناسبتر این است که چند Image بررسیشده و از پیش آماده در اختیار سرویس اجرا قرار بگیرند؛ برای مثال یک Image مخصوص محاسبات عددی و یک Image مخصوص پردازش داده.
در این حالت Agent میتواند از میان محیطهای از پیش تأییدشده انتخاب کند، اما اجازه تغییر تنظیمات امنیتی یا دانلود و نصب هر وابستگی دلخواه را ندارد.
برای نیازهای خاص، یک فرایند جداگانه ساخت Image با بررسی Dependencyها و اجرای تست امنیتی توصیه میشود.
Sandbox در سرویسهای چندکاربری چگونه طراحی شود؟
اگر کاربران مختلف از یک سرویس AI Code Execution استفاده میکنند، جداسازی فقط در سطح فرایند کافی نیست.
هر Job باید به کاربر یا Tenant مشخصی تعلق داشته باشد و محیط اجرایی آن نباید به دادههای کاربران دیگر دسترسی پیدا کند.
در این معماری رعایت نکات زیر اهمیت دارد:
- جداسازی فایلها و ورودیهای هر Job.
- عدم استفاده مجدد از فضای موقت بدون پاکسازی معتبر.
- تخصیص بودجه CPU، RAM و زمان به هر کاربر.
- سقف تعداد اجرای همزمان هر Tenant.
- تعیین مالکیت و مجوز دریافت نتایج.
- محدودیت طول و حجم کد ورودی.
- ثبت رویدادهای عملیاتی بدون افشای اطلاعات محرمانه.
- استفاده از Runtime با سطح جداسازی متناسب با تهدید.
برای سرویسهایی با کاربران ناشناس و اجرای کد دلخواه، استفاده از MicroVM یا Runtime ایزولهتر باید جدیتر بررسی شود.
چه زمانی gVisor یا MicroVM بهتر از Docker معمولی است؟
Docker با تنظیمات امنیتی مناسب میتواند بخش مهمی از کنترل منابع و دسترسی را فراهم کند. اما کانتینر معمولی همچنان به Kernel میزبان متکی است.
gVisor با ایجاد یک Application Kernel در فضای کاربر، لایه دیگری میان برنامه و Kernel میزبان قرار میدهد.
MicroVM نیز از مجازیسازی برای جداسازی محیط اجرا استفاده میکند. ابزارهایی مانند Firecracker برای اجرای ماشینهای مجازی سبک طراحی شدهاند.
این گزینهها میتوانند برای اجرای کدهای ناشناس و چندکاربری مناسبتر باشند؛ اما هیچکدام بهتنهایی جایگزین Network Policy، مدیریت Secrets، محدودیت منابع و نگهداری امن دادهها نیستند.
منابع:
gVisor و
Firecracker.
چه اطلاعاتی را از اجرای Sandbox ثبت کنیم؟
برای بررسی خطاها و رفتار غیرعادی، بهتر است هر اجرا دارای یک شناسه مستقل باشد.
اطلاعات پیشنهادی برای ثبت عبارتاند از:
- شناسه Job و شناسه Tenant.
- نسخه Runtime و Image مورد استفاده.
- زمان شروع و پایان اجرا.
- میزان مصرف CPU و RAM.
- Exit Code و دلیل توقف.
- نتیجه اعمال Network Policy.
- حجم خروجی و تعداد Artifactها.
- وقوع Timeout یا OOM Kill.
- تعداد اجرای مجدد و علت آن.
برای رعایت حریم خصوصی بهتر است کد و خروجی خام کاربران صرفاً در صورت ضرورت و تحت سیاست مشخص نگهداری شوند.
این دادهها میتوانند با سامانه Observability مربوط به AI Agent ترکیب شوند تا مشخص شود یک Tool Call چه زمانی و به چه علت شکست خورده است.
چگونه Sandbox را به AI Agent متصل کنیم؟
در معماری استاندارد، بهتر است Agent فقط به یک ابزار محدود با نامی مانند execute_python دسترسی داشته باشد.
این ابزار میتواند پارامترهایی مانند شناسه محیط از پیش تأییدشده، محتوای کد، شناسه ورودی و مهلت مجاز درخواست را دریافت کند.
اما Agent نباید بتواند گزینههایی مانند --privileged، Mountهای دلخواه، دسترسی شبکه آزاد یا مسیر Secretها را انتخاب کند.
Execution Broker باید پس از اعتبارسنجی درخواست، سیاست امنیتی ثابت را اعمال کند و نتیجه را با قالب مشخص برگرداند.
نمونه ساختار خروجی:
{
  "job_id": "demo-123",
  "status": "completed",
  "exit_code": 0,
  "stdout": "Average: 25.0",
  "stderr": "",
  "duration_ms": 240
}
اعداد این نمونه صرفاً نمایشی هستند. در عمل باید حجم خروجی محدود باشد و Agent اجازه دسترسی به نتایج Jobهای دیگر را نداشته باشد.
اشتباههای رایج در ساخت AI Code Execution Sandbox
۱. تصور اینکه Docker بهتنهایی امنیت کامل ایجاد میکند
کانتینر معمولی از Kernel میزبان استفاده میکند و به تنظیمات امنیتی و Runtime وابسته است.
۲. اجرای کانتینر با –privileged
این گزینه دسترسیهای بسیار گستردهای ایجاد میکند و با هدف اجرای محدود کد غیرقابل اعتماد در تضاد است.
۳. Mount کردن Docker Socket
دسترسی به سوکت مدیریتی Docker میتواند کنترل کانتینرها و بخشهای حساس میزبان را در اختیار کد قرار دهد.
۴. استفاده از پوشه مشترک برای همه کاربران
اگر پوشه ورودی و خروجی میان کاربران مشترک باشد، امکان اختلاط یا افشای دادهها ایجاد میشود.
۵. فعالگذاشتن اینترنت بدون نیاز
دسترسی شبکه غیرضروری، مسیرهای ارتباطی بیشتری برای سوءاستفاده ایجاد میکند.
۶. محدودنکردن حجم خروجی
ممکن است مصرف RAM و فضای ذخیرهسازی Execution Broker از طریق خروجی بسیار زیاد افزایش یابد.
۷. قراردادن API Key در Environment
اگر کد ناشناس به متغیرهای محیطی دسترسی داشته باشد، ممکن است Secretها را بخواند.
۸. اجرای همه Jobها بدون سقف همزمانی
حتی اگر هر کانتینر محدودیت RAM داشته باشد، اجرای تعداد زیادی کانتینر میتواند منابع کل میزبان را اشباع کند.
۹. نداشتن سازوکار Cleanup و بازیابی
اگر Broker متوقف شود و محیطهای اجرا باقی بمانند، ممکن است منابع اشغال شوند یا دادههای موقت بیش از زمان موردنظر نگهداری شوند.
چکلیست امنیت Sandbox قبل از انتشار
- اجرای کد خارج از فرایند Agent و API اصلی.
- حداقل دسترسی و Runtime ایزوله متناسب با تهدید.
- عدم استفاده از –privileged و Mount کردن Docker Socket.
- عدم دسترسی به Home، فایلهای تنظیمات و Secrets میزبان.
- غیرفعالبودن شبکه بهصورت پیشفرض.
- تعریف Allowlist برای نیازهای شبکهای خاص.
- Readonly Root Filesystem و ورودیهای محدود.
- تعیین سقف CPU، RAM، PID، زمان و حجم خروجی.
- محدودیت تعداد Jobهای همزمان.
- استفاده از Imageهای بررسیشده با نسخه ثابت.
- حذف محیط موقت پس از پایان اجرا.
- کنترل مالکیت و دسترسی به خروجی هر Job.
- ثبت خطاها و رویدادهای امنیتی بدون افشای اطلاعات حساس.
- تست عملی جداسازی فایل، شبکه و منابع.
- بررسی استفاده از gVisor یا MicroVM برای کدهای خصمانه.
جمعبندی؛ بهترین روش اجرای Python توسط AI Agent چیست؟
اجرای مستقیم کد تولیدشده توسط AI Agent روی Host، ریسک امنیتی و عملیاتی ایجاد میکند؛ زیرا کد ممکن است به مجوزها، فایلها، شبکه و منابع همان محیط دسترسی داشته باشد.
AI Code Execution Sandbox کمک میکند اجرای کد از برنامه اصلی جدا شود و دسترسیها به حداقل برسند. استفاده از Container Isolation، محدودیت Filesystem، Network Policy، CPU، RAM، زمان اجرا و محافظت از Secrets، بخشهای مهم این معماری هستند.
برای آموزش و اجرای کدهای کنترلشده میتوان از Docker سختسازیشده شروع کرد. اما برای یک سرویس عمومی که کاربران ناشناس کد دلخواه اجرا میکنند، باید از محیطهای ایزولهتر، آزمونهای امنیتی و Execution Broker مستقل استفاده شود.
اصل نهایی ساده است: Agent میتواند کد پیشنهاد دهد؛ اما اختیار اجرای آن و تعیین دسترسیها باید در دست یک لایه امنیتی مستقل باقی بماند.
سؤالات متداول درباره AI Code Execution Sandbox
AI Code Execution Sandbox چیست؟
محیطی ایزوله برای اجرای کد هوش مصنوعی است که دسترسی به فایلها، شبکه، پردازنده، حافظه و اطلاعات محرمانه را محدود میکند.
آیا اجرای Python با exec امن است؟
خیر. تابع exec بهخودیخود Sandbox امنیتی ایجاد نمیکند و اجرای کد ناشناس با آن میتواند به منابع قابل دسترس فرایند دسترسی پیدا کند.
آیا Docker برای اجرای کد AI Agent کافی است؟
Docker سختسازیشده میتواند برای برخی سناریوهای کنترلشده مناسب باشد، اما برای اجرای کد خصمانه در سرویس عمومی معمولاً به جداسازی قویتر و کنترلهای تکمیلی نیاز است.
چگونه اینترنت Sandbox را قطع کنیم؟
در Docker میتوان از گزینه –network none استفاده کرد. اگر دسترسی شبکه لازم باشد، بهتر است از سیاست محدودکننده و Proxy کنترلشده استفاده شود.
چطور مصرف RAM و CPU را محدود کنیم؟
در Docker میتوان از گزینههایی مانند –memory، –cpus و –pids-limit استفاده کرد و برای کل اجرای Job نیز Deadline تعیین کرد.
آیا Read-only Filesystem مانع تمام آسیبها میشود؟
خیر. Read-only بودن فایلها فقط یکی از کنترلهاست و بهتنهایی جلوی دسترسی شبکه، افشای داده قابل خواندن یا سوءاستفاده از منابع را نمیگیرد.
برای اجرای کد کاربران ناشناس gVisor بهتر است یا MicroVM؟
هر دو میتوانند جداسازی قویتری نسبت به کانتینر معمولی فراهم کنند، اما انتخاب مناسب به Threat Model، سازگاری برنامه، سربار و الزامات زیرساخت بستگی دارد.
دیدگاهها (۰)