
 Amir Jabbari
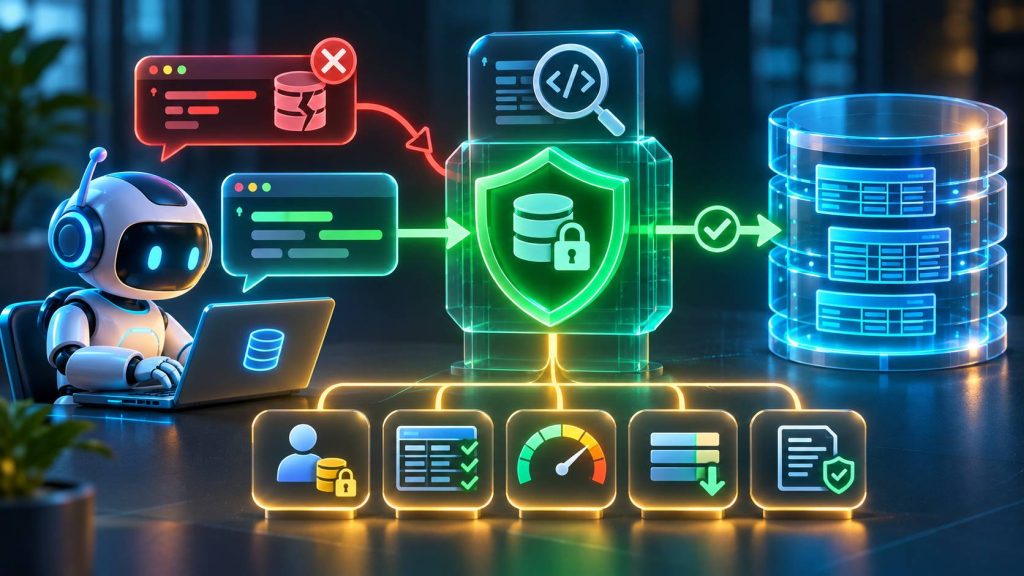
تصور کنید به نرمافزار خود یک دستیار هوش مصنوعی اضافه کردهاید که کاربران میتوانند با زبان طبیعی از آن گزارش بگیرند. مثلاً کاربر میپرسد «مجموع فروش این ماه چقدر بوده؟» و Agent با ساخت یک دستور SQL، اطلاعات موردنیاز را از دیتابیس دریافت میکند. این قابلیت کاربردی است، اما یک سؤال مهم دارد: اگر Agent بهاشتباه یک کوئری مخرب، پرهزینه یا خارج از محدوده دسترسی تولید کند، چه اتفاقی میافتد؟
اگر Agent با حساب مدیر دیتابیس متصل باشد، یک اشتباه در تولید SQL میتواند به حذف جدول، تغییر دادهها یا افشای اطلاعات مشتریان منجر شود. حتی کوئریهای صرفاً خواندنی نیز ممکن است با اسکن میلیونها ردیف، اجرای Joinهای سنگین یا بازگرداندن اطلاعات محرمانه، مشکل ایجاد کنند.
AI SQL Agent Security به مجموعه روشهایی گفته میشود که اجرای SQL تولیدشده توسط هوش مصنوعی را محدود و کنترل میکنند. هدف این است که Agent بتواند فقط دادههای مجاز را بخواند، بدون آنکه اختیار تغییر دیتابیس یا اجرای هر نوع دستور دلخواه را داشته باشد.
در این مقاله، معماری امن SQL Agent را توضیح میدهیم و با PostgreSQL و Python یک نمونه عملی میسازیم. در این نمونه از حساب فقطخواندنی، فهرست مجاز جدولها و ستونها، SQL Parser، محدودیت هزینه اجرای کوئری، سقف تعداد ردیف، Timeout و ثبت رویدادهای Audit استفاده خواهیم کرد.
AI SQL Agent چیست و چگونه کار میکند؟
AI SQL Agent یک سیستم مبتنی بر مدل زبانی است که درخواست کاربر را به عملیات مرتبط با دیتابیس تبدیل میکند. در سادهترین حالت، کاربر یک سؤال مطرح میکند، مدل دستور SQL مناسب را میسازد و برنامه آن را اجرا میکند.
برای مثال، کاربر میپرسد:
وضعیت سفارش شماره ۸۴۲ چیست؟
Agent ممکن است کوئری زیر را تولید کند:
SELECT order_id, status
FROM ai_safe.orders_public
WHERE order_id = 842
LIMIT 10;
اگر دادهها مجاز باشند، برنامه میتواند نتیجه را به Agent برگرداند تا پاسخ قابلفهمی برای کاربر تولید کند.
اما مدل زبانی یک سیستم مدیریت دسترسی نیست. خروجی آن باید مانند ورودی غیرقابل اعتماد بررسی شود؛ حتی اگر Prompt سیستم به مدل گفته باشد فقط دستور SELECT تولید کند.
چرا اتصال مستقیم Agent به دیتابیس خطرناک است؟
مهمترین خطر زمانی ایجاد میشود که Agent اختیار اجرای SQL دلخواه با سطح دسترسی بیش از حد داشته باشد.
۱. حذف یا تغییر اطلاعات
اگر حساب دیتابیس اجازه اجرای دستورهای مدیریتی یا نوشتنی داشته باشد، اجرای اشتباه دستورهایی مانند DELETE، UPDATE، TRUNCATE یا DROP ممکن است به دادهها آسیب برساند.
۲. دسترسی به جدولهای محرمانه
ممکن است کاربر فقط گزارش فروش بخواهد، اما Agent به جدولهای کاربران، توکنها، اطلاعات پرداخت یا سایر دادههای حساس نیز دسترسی داشته باشد.
۳. افشای داده کاربران دیگر
در نرمافزارهای چندمشتری یا Multi-Tenant، یک کوئری خواندنی ممکن است اطلاعات سازمان دیگری را برگرداند، اگر جداسازی داده در خود دیتابیس یا لایه مجوز بهدرستی اعمال نشده باشد.
۴. اجرای کوئری سنگین
یک SELECT با Join نامناسب، مرتبسازی گسترده یا اسکن جداول بزرگ میتواند منابع دیتابیس را درگیر کند و سرعت سرویس اصلی را کاهش دهد.
۵. Prompt Injection
کاربر یا محتوای بازیابیشده ممکن است Agent را به نادیدهگرفتن محدودیتهای قبلی و تولید SQL خارج از هدف هدایت کند. بنابراین دستورهای داخل Prompt بهتنهایی مرز امنیتی قابل اعتماد نیستند.
منبع: راهنمای امنیت AI Agent از OWASP.
چرا فیلترکردن کلمه DROP کافی نیست؟
بعضی پروژهها برای امنسازی SQL تولیدشده توسط مدل، متن کوئری را بررسی میکنند و در صورت وجود عبارت DROP، اجرای آن را متوقف میکنند.
این روش امنیت کافی ایجاد نمیکند؛ زیرا مشکل فقط دستور DROP نیست.
یک SQL Agent میتواند با دستورهای مختلف دادهها را تغییر دهد، به جدولهای غیرمجاز دسترسی پیدا کند یا حتی از طریق یک SELECT نامناسب، حجم زیادی از اطلاعات را بخواند.
همچنین ساختار SQL شامل توضیحات، زیرکوئری، توابع، CTE و ترکیبهای پیچیده است. بررسی متن خام با جستوجوی چند کلمه، ساختار واقعی دستور را درک نمیکند.
راهکار صحیح، دفاع چندلایه است: ابتدا مجوزهای واقعی دیتابیس محدود شوند، سپس SQL به ساختار قابل بررسی تبدیل شود و در نهایت اجرای آن با محدودیت منابع و ثبت رویداد انجام گیرد.
معماری پیشنهادی AI SQL Agent امن
در طراحی امن، Agent نباید اطلاعات ورود مدیر دیتابیس را داشته باشد و نباید مستقیماً هر متنی را به موتور SQL ارسال کند.
User Question
      |
      v
Authentication / Authorization
      |
      v
AI SQL Generator
      |
      v
SQL Execution Gateway
      |
      +-- SQL Parser / AST Validation
      +-- Table and Column Allowlist
      +-- Tenant Authorization
      +-- Read-Only Policy
      +-- Row and Cost Limits
      |
      v
Read-Only Database Role
      |
      v
PostgreSQL
      |
      +-- Statement Timeout
      +-- Query Plan Check
      +-- Row-Level Security
      |
      v
Result Filtering / Audit
      |
      v
Answer Returned to Agent
در این معماری، مدل مسئول پیشنهاد کوئری است، اما لایه SQL Execution Gateway مسئول تصمیم نهایی درباره اجازه اجرا خواهد بود.
این جداسازی اهمیت زیادی دارد؛ زیرا سیاستهای امنیتی نباید توسط خود مدل یا متن درخواست کاربر قابل تغییر باشند.
لایههای ضروری امنیت SQL Agent
| لایه | کاربرد |
|---|---|
| Read-only Role | جلوگیری از تغییر داده با حساب Agent |
| Allowlist | محدودکردن جدولها و ستونهای قابل مشاهده |
| SQL Parser | بررسی ساختار واقعی دستور |
| Tenant Isolation | جلوگیری از مشاهده داده سازمان دیگر |
| Query Cost Limit | ردکردن برنامههای اجرای بیش از حد پرهزینه |
| Statement Timeout | پایاندادن به کوئری طولانی |
| Row Limit | محدودکردن تعداد نتایج برگشتی |
| Audit Log | امکان بررسی درخواستها و علت ردشدن |
بهتر است هیچکدام از این لایهها بهتنهایی معیار امنیت در نظر گرفته نشوند.
Read-only Role چیست و چگونه از دیتابیس محافظت میکند؟
یکی از مهمترین اقدامات امنیتی، ایجاد یک حساب مستقل برای SQL Agent است که فقط مجوز خواندن اطلاعات مشخص را داشته باشد.
برای مثال، Agent گزارشگیری نباید با حساب PostgreSQL Superuser یا حساب مالک تمام جدولهای برنامه متصل شود.
در PostgreSQL، مجوزهایی مانند SELECT، INSERT، UPDATE، DELETE و TRUNCATE مستقل از یکدیگر تعریف میشوند.
بنابراین میتوان به یک Role فقط دسترسی SELECT روی جدول یا View مشخصی داد.
علاوه بر آن، تنظیم تراکنش به حالت READ ONLY یک لایه دفاعی مکمل ایجاد میکند.
منبع:
PostgreSQL Privileges.
چرا View امن بهتر از دسترسی مستقیم به جدول اصلی است؟
ممکن است جدول اصلی سفارشها علاوه بر مبلغ و وضعیت سفارش، اطلاعات شخصی، نشانی مشتری، توضیحات داخلی یا دادههای دیگری داشته باشد.
در چنین شرایطی بهتر است Agent بهجای جدول اصلی، فقط به یک View گزارشگیری دسترسی داشته باشد.
برای مثال، یک View میتواند صرفاً ستونهای زیر را ارائه دهد:
- شماره سفارش
- وضعیت سفارش
- مبلغ کل
این کار سطح دادههای قابل مشاهده را کاهش میدهد و مدیریت مجوز را سادهتر میکند.
بااینحال، در PostgreSQL باید رفتار مجوز و Row-Level Security مربوط به View بررسی شود. Viewهای معمولی ممکن است مجوز جدول پایه را با نقش مالک View ارزیابی کنند؛ در حالی که View دارای گزینه security_invoker رفتار متفاوتی دارد.
برای سرویسهای چندمشتری، View بهتنهایی جایگزین سیاست معتبر جداسازی Tenant نیست.
منبع:
PostgreSQL CREATE VIEW.
پیشنیازهای آموزش عملی
برای آموزش این مقاله از PostgreSQL و Python استفاده میکنیم.
پیشنیازها عبارتاند از:
- PostgreSQL در محیط آزمایشی و غیر Production.
- دسترسی مدیریتی فقط برای آمادهسازی Role و داده آزمایشی.
- Python 3.11 یا نسخه سازگار.
- کتابخانه SQLGlot برای بررسی ساختار SQL.
- کتابخانه psycopg برای اتصال به PostgreSQL.
در این آموزش از یک جدول نمونه با اطلاعات ساختگی استفاده میکنیم. دستورات آمادهسازی را بدون بررسی روی دیتابیس عملیاتی اجرا نکنید.
مرحله اول: ساخت داده آزمایشی PostgreSQL
با یک حساب مدیریتی معتبر وارد دیتابیس آزمایشی شوید و دستورات زیر را اجرا کنید.
در این مثال، یک Schema مستقل به نام ai_safe و یک جدول محدود برای گزارشگیری ایجاد میکنیم.
CREATE SCHEMA ai_safe;

CREATE TABLE ai_safe.orders_public (
    order_id BIGINT PRIMARY KEY,
    status TEXT NOT NULL,
    total_amount NUMERIC(12, 2) NOT NULL
);

INSERT INTO ai_safe.orders_public
    (order_id, status, total_amount)
VALUES
    (842, 'preparing', 250000.00),
    (843, 'shipped', 185000.00),
    (844, 'completed', 99000.00);
تمام اطلاعات مثال ساختگی هستند و هدف فقط آزمایش SQL Agent است.
در یک پروژه واقعی، این جدول آموزشی میتواند با View یا مدل داده گزارشگیری امن جایگزین شود.
مرحله دوم: ساخت کاربر فقطخواندنی برای Agent
اکنون یک Role مستقل ایجاد میکنیم و فقط دسترسی لازم را به آن میدهیم.
CREATE ROLE agent_reader
LOGIN
NOINHERIT
NOSUPERUSER
NOCREATEDB
NOCREATEROLE
NOREPLICATION;

REVOKE ALL ON SCHEMA ai_safe FROM PUBLIC;

GRANT USAGE ON SCHEMA ai_safe
TO agent_reader;

GRANT SELECT ON ai_safe.orders_public
TO agent_reader;

ALTER ROLE agent_reader
SET default_transaction_read_only = on;

ALTER ROLE agent_reader
SET statement_timeout = '1500ms';

ALTER ROLE agent_reader
SET idle_in_transaction_session_timeout = '3000ms';
این Role فقط مجوز SELECT روی جدول آزمایشی مشخصشده را دریافت میکند.
برای ایجاد رمز عبور، از یک مسیر امن مدیریتی استفاده کنید. در محیط تعاملی psql میتوان دستور زیر را اجرا کرد:
\password agent_readerدر این روش رمز عبور مستقیماً داخل متن آموزش یا تاریخچه دستورات SQL قرار نمیگیرد.
نکته امنیتی: مجوزهای PostgreSQL ممکن است از طریق عضویت در Roleهای دیگر یا مجوزهای اعطاشده به PUBLIC نیز به دست آیند. بنابراین فقط ساخت یک Role با نام read-only کافی نیست؛ باید مجوزهای مؤثر واقعی آن، از جمله دسترسی به Schemaها، Functionها و اشیای دیگر، بررسی شوند.
این نمونه برای یک دیتابیس آزمایشی مستقل طراحی شده است. در Production بهتر است از دیتابیس یا Replica گزارشگیری مجزا و سیاستهای دسترسی دقیقتر استفاده شود.
مرحله سوم: آزمایش واقعی دسترسی فقطخواندنی
با اطلاعات Role جدید به دیتابیس آزمایشی متصل شوید.
سپس ابتدا یک SELECT مجاز اجرا کنید:
SELECT order_id, status, total_amount
FROM ai_safe.orders_public
WHERE order_id = 842
LIMIT 10;
انتظار میرود اطلاعات سفارش آزمایشی نمایش داده شود.
در مرحله بعد میتوانید در همان دیتابیس آزمایشی بررسی کنید که Role جدید مجوز حذف جدول را ندارد:
DROP TABLE ai_safe.orders_public;این دستور باید با خطای مجوز یا محدودیت تراکنش مواجه شود و جدول باقی بماند.
این آزمون را فقط با Role محدودشده و در محیط آزمایشی انجام دهید؛ هرگز آن را با حساب مدیریتی روی دیتابیس واقعی اجرا نکنید.
همچنین بهتر است نبود دسترسی به جدولهای دیگر، نوشتن داده، تغییر تنظیمات حساس و اجرای Functionهای غیرمجاز نیز بررسی شود.
چرا باید از SQL Parser استفاده کنیم؟
SQL Parser متن کوئری را به یک ساختار درختی یا Abstract Syntax Tree (AST) تبدیل میکند.
با AST میتوان تشخیص داد که دستور واقعاً از چه اجزایی تشکیل شده و آیا شامل عملیات غیرمجاز است یا خیر.
برای مثال، میتوان بررسی کرد که:
- فقط یک دستور SQL ارائه شده باشد.
- نوع دستور SELECT باشد.
- دسترسی فقط به جدولهای موجود در Allowlist محدود شود.
- ستونهای انتخابشده مجاز باشند.
- توابع، زیرکوئریها و ساختارهای پشتیبانینشده رد شوند.
- تعداد نتایج محدود باشد.
در این آموزش از کتابخانه SQLGlot استفاده میکنیم. SQLGlot امکان تجزیه SQL و بررسی Expressionهای آن را فراهم میکند.
مستندات رسمی:
SQLGlot.
مرحله چهارم: نصب Python، SQLGlot و psycopg
یک پروژه مستقل ایجاد کنید:
mkdir -p ~/ai-sql-agent
cd ~/ai-sql-agent

python3 -m venv .venv
source .venv/bin/activate

python -m pip install --upgrade pip
python -m pip install sqlglot "psycopg[binary]"
برای محیط عملیاتی، نسخه کتابخانهها را پس از آزمایش در فایل وابستگی ثابت کنید.
همچنین Connection String مربوط به Role محدودشده را در یک Secret Manager یا محیط محافظتشده قرار دهید؛ آن را داخل Prompt مدل یا مخزن عمومی کد منتشر نکنید.
مرحله پنجم: ساخت SQL Validator با Allowlist
در این مثال، برای کاهش سطح حمله، فقط ساختار محدودی از SELECT مجاز است.
قواعد نمونه عبارتاند از:
- فقط یک دستور SELECT ساده.
- فقط جدول
ai_safe.orders_public. - فقط سه ستون مشخص.
- بدون Join، Subquery، CTE یا Function.
- فقط فیلتر بر اساس شماره سفارش.
- وجود LIMIT با مقدار حداکثر ۵۰.
فایل sql_guard.py را ایجاد کنید:
from sqlglot import exp, parse
from sqlglot.errors import ParseError

ALLOWED_COLUMNS = {
    "order_id",
    "status",
    "total_amount",
}

MAX_ROWS = 50


class UnsafeSQL(ValueError):
    pass


def validate_sql(sql: str) -> str:
    if not isinstance(sql, str) or len(sql) > 4000:
        raise UnsafeSQL("Invalid SQL size")

    try:
        statements = parse(sql, read="postgres")
    except ParseError as exc:
        raise UnsafeSQL("SQL parse failed") from exc

    if len(statements) != 1:
        raise UnsafeSQL("Exactly one statement required")

    tree = statements[0]

    if type(tree) is not exp.Select:
        raise UnsafeSQL("Only SELECT is allowed")

    allowed_parts = {
        "expressions",
        "from_",
        "where",
        "limit",
    }

    for key, value in tree.args.items():
        if value is not None and key not in allowed_parts:
            raise UnsafeSQL(
                f"Unsupported SELECT feature: {key}"
            )

    source = tree.args.get("from_")

    if source is None:
        raise UnsafeSQL("FROM is required")

    table = source.this

    if type(table) is not exp.Table:
        raise UnsafeSQL("Invalid table")

    if (
        table.name != "orders_public"
        or table.db != "ai_safe"
        or table.catalog
        or table.alias
    ):
        raise UnsafeSQL("Table is not allowed")

    columns = tree.expressions

    if not columns:
        raise UnsafeSQL("No columns selected")

    for column in columns:
        if type(column) is not exp.Column:
            raise UnsafeSQL("Only direct columns allowed")

        if column.table or column.name not in ALLOWED_COLUMNS:
            raise UnsafeSQL("Column is not allowed")

    where = tree.args.get("where")

    if where is None or type(where.this) is not exp.EQ:
        raise UnsafeSQL("An order_id filter is required")

    comparison = where.this

    if (
        type(comparison.left) is not exp.Column
        or comparison.left.name != "order_id"
        or comparison.left.table
        or type(comparison.right) is not exp.Literal
        or not comparison.right.is_int
    ):
        raise UnsafeSQL("Invalid order_id filter")

    limit = tree.args.get("limit")

    if limit is None:
        raise UnsafeSQL("LIMIT is required")

    value = limit.expression

    if type(value) is not exp.Literal or not value.is_int:
        raise UnsafeSQL("LIMIT must be an integer")

    count = int(value.this)

    if count < 1 or count > MAX_ROWS:
        raise UnsafeSQL("LIMIT outside allowed range")

    return tree.sql(dialect="postgres")


if __name__ == "__main__":
    samples = [
        (
            "SELECT order_id, status "
            "FROM ai_safe.orders_public "
            "WHERE order_id = 842 LIMIT 10"
        ),
        "DROP TABLE ai_safe.orders_public",
        (
            "SELECT * FROM ai_safe.orders_public "
            "WHERE order_id = 842 LIMIT 10"
        ),
    ]

    for sample in samples:
        try:
            print("ALLOWED:", validate_sql(sample))
        except UnsafeSQL as exc:
            print("BLOCKED:", str(exc))
این Validator عمداً قابلیتهای زیادی را رد میکند. برای مثال، یک Query دارای Aggregate Function یا Join حتی اگر از نظر منطقی سالم باشد، توسط این سیاست پذیرفته نمیشود.
این محدودیت یک تصمیم آگاهانه است: هر ویژگی جدید SQL باید جداگانه طراحی، مجاز و آزمایش شود.
همچنین SQLGlot ابزار تجزیه SQL است و بهتنهایی سیستم امنیتی کامل محسوب نمیشود. امنیت اصلی همچنان باید در PostgreSQL و لایه اجرای محدود برقرار باشد.
Query Cost Limit چیست؟
حتی یک SELECT مجاز میتواند منابع زیادی مصرف کند. برای مثال، اگر کوئری شامل پردازش گسترده روی دادههای حجیم باشد، ممکن است پاسخگویی سایر درخواستها کند شود.
PostgreSQL با دستور EXPLAIN میتواند برنامه اجرای احتمالی Query را نمایش دهد.
این برنامه دارای شاخصهایی مانند Estimated Rows و Total Cost است.
برای مثال:
EXPLAIN (FORMAT JSON)
SELECT order_id, status
FROM ai_safe.orders_public
WHERE order_id = 842
LIMIT 10;
مقدار Total Cost در PostgreSQL واحد پول یا میلیثانیه نیست؛ بلکه برآورد نسبی Planner از هزینه اجرای Query است.
بنابراین اگر یک آستانه فرضی مانند ۳۰۰۰ انتخاب کنیم، این مقدار به معنی ۳۰۰۰ میلیثانیه یا مقدار مشخصی از RAM نیست.
آستانه مناسب باید با توجه به ساختار دیتابیس، آمار جدولها و بنچمارک واقعی تعیین شود.
نکته: در لایه پذیرش Query از EXPLAIN بدون ANALYZE استفاده کنید. گزینه ANALYZE خود Query را اجرا میکند و برای بررسی اولیه کد غیرقابل اعتماد مناسب نیست.
منبع:
مستندات PostgreSQL EXPLAIN.
مرحله ششم: اجرای SQL با کنترل هزینه و زمان
در این مرحله Validator را به PostgreSQL متصل میکنیم.
اجرای Query فقط پس از تأیید ساختار انجام میشود و اتصال برنامه باید از Role محدودشده agent_reader استفاده کند.
فایل execute_query.py را بسازید:
import json
import logging
import os
import time
import uuid

import psycopg
from psycopg.rows import dict_row

from sql_guard import validate_sql, UnsafeSQL


MAX_PLAN_COST = 3000.0
MAX_RESULT_ROWS = 50

logging.basicConfig(
    level=logging.INFO,
    format="%(message)s",
)

audit_logger = logging.getLogger("sql_agent_audit")


def audit(event):
    audit_logger.info(
        json.dumps(
            event,
            ensure_ascii=False,
            default=str,
        )
    )


def execute_agent_sql(sql, user_id):
    request_id = str(uuid.uuid4())
    started = time.monotonic()

    event = {
        "request_id": request_id,
        "user_id": user_id,
        "operation": "ai_sql_query",
        "status": "started",
    }

    try:
        safe_sql = validate_sql(sql)

        dsn = os.environ["AGENT_READONLY_DSN"]

        with psycopg.connect(
            dsn,
            connect_timeout=3,
            row_factory=dict_row,
        ) as conn:

            with conn.transaction():
                conn.execute(
                    "SET TRANSACTION READ ONLY"
                )

                conn.execute(
                    "SET LOCAL statement_timeout = '1500ms'"
                )

                conn.execute(
                    "SET LOCAL lock_timeout = '500ms'"
                )

                plan_row = conn.execute(
                    "EXPLAIN (FORMAT JSON) " + safe_sql
                ).fetchone()

                plan_data = plan_row["QUERY PLAN"]

                estimated_cost = float(
                    plan_data[0]["Plan"]["Total Cost"]
                )

                if estimated_cost > MAX_PLAN_COST:
                    raise UnsafeSQL(
                        "Estimated query cost exceeded"
                    )

                with conn.cursor() as cur:
                    cur.execute(safe_sql)

                    rows = cur.fetchmany(
                        MAX_RESULT_ROWS + 1
                    )

                if len(rows) > MAX_RESULT_ROWS:
                    raise UnsafeSQL(
                        "Result row limit exceeded"
                    )

        event["status"] = "completed"
        event["row_count"] = len(rows)
        event["estimated_cost"] = estimated_cost

        return {
            "request_id": request_id,
            "rows": rows,
        }

    except (UnsafeSQL, psycopg.Error) as exc:
        event["status"] = "rejected_or_failed"
        event["error_type"] = type(exc).__name__

        raise

    finally:
        event["duration_ms"] = round(
            (time.monotonic() - started) * 1000,
            2,
        )

        audit(event)


if __name__ == "__main__":
    query = (
        "SELECT order_id, status, total_amount "
        "FROM ai_safe.orders_public "
        "WHERE order_id = 842 LIMIT 10"
    )

    result = execute_agent_sql(
        query,
        user_id="demo-user",
    )

    print(result)
در این نمونه، ابتدا SQL بررسی میشود، سپس PostgreSQL برنامه اجرای آن را تخمین میزند و در صورت مجازبودن هزینه نسبی، Query اجرا میشود.
دستور SET TRANSACTION READ ONLY یک لایه حفاظتی اضافه است. بااینحال، این تنظیم جایگزین مجوزهای محدود Role نمیشود.
همچنین statement_timeout زمان اجرای دستور را محدود میکند و lock_timeout مدت انتظار برای دریافت قفل را کنترل میکند.
برای اتصال برنامه، مقدار AGENT_READONLY_DSN باید از طریق محیط امن یا Secret Manager تنظیم شود. این مقدار نباید شامل حساب مدیریتی دیتابیس باشد.
محدودیت آموزشی: کد بالا یک Executor ساده است، نه Gateway آماده Production. برای استفاده عملیاتی باید مدیریت Connection Pool، لغو درخواست، محدودیت اندازه خروجی، سیاست Tenant و ذخیره امن Audit تکمیل شود.
چرا LIMIT 50 همیشه کافی نیست؟
افزودن LIMIT به SQL یک اقدام مفید است، اما تضمین نمیکند Query سبک باشد.
برای مثال، یک Query ممکن است قبل از اعمال LIMIT نیاز به مرتبسازی یا پردازش حجم زیادی از دادهها داشته باشد.
همچنین محدودیت تعداد ردیف، حجم داده هر ردیف را کنترل نمیکند. یک ستون متنی یا JSON بسیار بزرگ ممکن است با تعداد کمی ردیف نیز خروجی حجیمی تولید کند.
بنابراین بهتر است سه محدودیت مستقل داشته باشیم:
- حداکثر تعداد ردیف قابل دریافت.
- حداکثر اندازه هر فیلد یا کل خروجی.
- حداکثر زمان و هزینه پردازش Query.
در سرویسهای عمومی، بهتر است حجم نهایی خروجی قبل از ارسال به Agent نیز محدود و اعتبارسنجی شود.
امنیت SQL Agent در نرمافزارهای Multi-Tenant
اگر چند کسبوکار یا سازمان از یک دیتابیس مشترک استفاده میکنند، امنبودن SQL فقط به Read-only بودن آن وابسته نیست.
برای مثال، ممکن است هر سفارش دارای یک شناسه کسبوکار باشد. اگر Agent بتواند سفارشهای تمام کسبوکارها را بخواند، حتی یک SELECT ساده هم میتواند باعث افشای اطلاعات شود.
یکی از راهکارهای PostgreSQL استفاده از Row-Level Security یا RLS است.
RLS اجازه میدهد دسترسی به ردیفها براساس سیاستهای دیتابیس محدود شود.
برای مثال، میتوان سیاستی تعریف کرد که هر نقش فقط اطلاعات متعلق به Tenant خودش را مشاهده کند.
در استفاده عملیاتی باید مشخص شود شناسه Tenant از کجا میآید، چگونه اعتبارسنجی میشود و آیا کاربر SQL میتواند آن را تغییر دهد یا خیر.
نباید شناسه Tenant را صرفاً از متن تولیدشده توسط مدل استخراج و بهعنوان یک عامل قابل اعتماد استفاده کرد.
همچنین Owner جدول، Roleهای دارای BYPASSRLS و بعضی Viewها ممکن است رفتار متفاوتی نسبت به سیاستهای RLS داشته باشند.
منبع:
PostgreSQL Row-Level Security.
آیا Parameterized Query مشکل SQL Agent را حل میکند؟
Parameterized Query برای جداکردن مقادیر داده از ساختار SQL ضروری است و یکی از دفاعهای اصلی در برابر SQL Injection محسوب میشود.
برای مثال، اگر برنامه فقط نیاز دارد شماره سفارش را دریافت کند، بهتر است خود برنامه کوئری ثابت را تعریف کند و Agent فقط مقدار شناسه را ارائه دهد.
order_id = 842

cursor.execute(
    """
    SELECT order_id, status
    FROM ai_safe.orders_public
    WHERE order_id = %s
    LIMIT 10
    """,
    (order_id,),
)
این روش از اجازهدادن به مدل برای تولید SQL دلخواه، سطح حمله کمتری دارد.
اما اگر Agent خودش تمام ساختار SQL، نام جدولها و نوع عملیات را تولید کند، Parameterized Query بهتنهایی مشکل دسترسی و مجوز را حل نمیکند.
پیشنهاد معماری: در کاربردهایی که چند گزارش مشخص کافی است، Agent بهجای تولید SQL آزاد، یک Tool ساختاریافته مانند get_order_status(order_id) را فراخوانی کند. SQL آزاد فقط زمانی فعال شود که واقعاً به انعطاف بالاتر نیاز داریم و کنترلهای چندلایه آماده هستند.
Audit Log برای SQL Agent چه اطلاعاتی باید ثبت کند؟
در سیستمهای مبتنی بر هوش مصنوعی، مهم است بدانیم چه کسی، چه زمانی و با چه هدفی باعث اجرای یک Query شده است.
یک Audit Log مناسب میتواند اطلاعات زیر را ثبت کند:
- شناسه درخواست و Trace ID.
- شناسه معتبر کاربر یا Tenant.
- نسخه مدل و Prompt.
- نوع Query و جدولهای مورد استفاده.
- نتیجه بررسی Allowlist.
- هزینه تخمینی Query.
- زمان اجرای واقعی.
- تعداد ردیف برگشتی.
- وضعیت اجرا و گروه خطا.
- دلیل ردشدن درخواست.
ثبت SQL خام ممکن است اطلاعات محرمانه یا شناسههای حساس را در Log ذخیره کند. بنابراین بهتر است برای تحلیل معمول از SQL نرمالشده، شناسه Query، مقادیر پوشاندهشده یا Hash مناسب استفاده شود.
در محیط Production، Audit نباید فقط به چاپ پیام در خروجی همان فرایند وابسته باشد؛ بهتر است دادهها به سامانهای با دسترسی محدود، نگهداری مشخص و امکان بررسی تغییرات ارسال شوند.
چگونه امنیت AI SQL Agent را تست کنیم؟
برای بررسی عملکرد لایه امنیتی، باید هم Queryهای مجاز و هم Queryهای نامعتبر آزمایش شوند.
| سناریو | نتیجه مورد انتظار |
|---|---|
| SELECT مجاز با LIMIT مناسب | پذیرش |
| DROP TABLE | ردشدن |
| UPDATE یا DELETE | ردشدن |
| چند دستور SQL در یک ورودی | ردشدن |
| دسترسی به جدول خارج از Allowlist | ردشدن |
| SELECT * | ردشدن در سیاست نمونه |
| کوئری بدون LIMIT | ردشدن |
| استفاده از Function غیرمجاز | ردشدن |
| Query با هزینه تخمینی زیاد | ردشدن |
| درخواست داده Tenant دیگر | عدم دسترسی |
این آزمونها باید در یک دیتابیس آزمایشی مستقل انجام شوند.
برای تست واقعی، کافی نیست Validator متن SQL را رد کند؛ باید با اتصال واقعی Role محدودشده نیز بررسی شود که PostgreSQL دسترسی غیرمجاز را مسدود میکند.
چگونه از کندشدن دیتابیس توسط SQL Agent جلوگیری کنیم؟
امنیت و کارایی در SQL Agent به یکدیگر وابستهاند. حتی اگر Agent هیچ دادهای را تغییر ندهد، اجرای همزمان Queryهای سنگین میتواند بر برنامه اصلی اثر بگذارد.
برای کاهش این ریسک بهتر است:
- در صورت امکان از Read Replica یا دیتابیس گزارشگیری مجزا استفاده شود.
- تعداد Queryهای همزمان محدود شود.
- برای هر کاربر سهمیه درخواست و زمان اجرا تعریف شود.
- از Query Plan برای بررسی هزینه احتمالی استفاده شود.
- Statement Timeout در سطح اتصال یا تراکنش تنظیم شود.
- دسترسی مستقیم به جدولهای بسیار بزرگ محدود شود.
- برای گزارشهای پرتکرار از View یا گزارش آماده استفاده شود.
- هزینه و مدت اجرای Queryها مانیتور شود.
باید توجه داشت که Cost تخمینی PostgreSQL همیشه با زمان واقعی اجرا برابر نیست. آمار قدیمی جدولها، تغییر حجم داده و شرایط همزمانی میتوانند باعث اختلاف شوند.
به همین دلیل، Query Cost Limit باید در کنار Timeout و محدودیت همزمانی استفاده شود.
چگونه جلوی Prompt Injection در SQL Agent را بگیریم؟
Prompt Injection زمانی رخ میدهد که یک ورودی غیرقابل اعتماد تلاش کند دستورهای اصلی Agent را تغییر دهد.
برای مثال، ممکن است متن سؤال کاربر یا اطلاعات بازیابیشده از دیتابیس حاوی دستورهایی باشد که مدل را به اجرای SQL غیرمرتبط تشویق کند.
در چنین شرایطی نباید صرفاً با افزودن جمله «هیچ دستور خطرناکی اجرا نکن» به Prompt، مسئله را حلشده بدانیم.
راهکارهای ضروری عبارتاند از:
- پایینتر قرار دادن سطح اعتماد محتوای کاربر و داده بازیابیشده.
- عدم ارسال اطلاعات ورود دیتابیس به مدل.
- تعریف Toolهای محدود با Schema مشخص.
- اعتبارسنجی SQL خارج از مدل.
- اعمال مجوز واقعی در PostgreSQL.
- عدم اجرای عملیات نوشتنی بدون مسیر مستقل و مجوز معتبر.
- ثبت و بررسی درخواستهای ردشده.
در واقع، حتی اگر مدل کاملاً از دستورهای Prompt Injection پیروی کند و SQL مخرب تولید کند، لایه مجوز باید اجرای آن را متوقف سازد.
چکلیست امنیت AI SQL Agent برای Production
- حساب مستقل PostgreSQL با حداقل مجوز لازم.
- عدم استفاده از حساب Superuser یا مالک دیتابیس.
- دسترسی فقط به جدولها و Viewهای تأییدشده.
- بررسی دقیق دسترسی Role به Functionها و Schemaها.
- استفاده از SQL Parser و سیاست Deny by Default.
- ممنوعیت اجرای چند دستور در یک درخواست.
- محدودیت ستونها، تعداد ردیف و حجم خروجی.
- بررسی Query Plan و هزینه تخمینی.
- Statement Timeout و Lock Timeout.
- کنترل تعداد Queryهای همزمان.
- جداسازی معتبر داده Tenantها.
- مدیریت امن Credential و Secretها.
- ثبت Audit Log با حذف اطلاعات حساس.
- تست دسترسی غیرمجاز و Regression.
- امکان توقف سریع اجرای Agent در شرایط غیرعادی.
- بررسی استفاده از Read Replica یا دیتابیس تحلیلی مستقل.
اشتباههای رایج در امنیت SQL Agent
۱. استفاده از حساب مدیر دیتابیس
اگر Agent دسترسی بیشتری از نیاز واقعی داشته باشد، یک تصمیم اشتباه میتواند به دادههای اصلی آسیب بزند.
۲. اعتماد به فیلتر کلمات خطرناک
بررسی صرفاً متنی نمیتواند تمام ساختارها و قابلیتهای SQL را بهدرستی کنترل کند.
۳. تصور اینکه SELECT همیشه امن است
SELECT میتواند اطلاعات محرمانه برگرداند یا منابع زیادی مصرف کند. همچنین برخی Functionها ممکن است رفتارهای خاص داشته باشند.
۴. اعتماد به LIMIT بدون کنترل هزینه
محدودبودن تعداد خروجی به معنی محدودبودن کار انجامشده توسط دیتابیس نیست.
۵. نادیدهگرفتن Tenant Isolation
یک Query کاملاً خواندنی ممکن است اطلاعات مشتری دیگری را نشان دهد.
۶. نبود Audit Log
بدون ثبت شناسه درخواست، وضعیت و دلیل ردشدن، تحلیل مشکلات امنیتی و عملیاتی دشوار خواهد شد.
۷. اضافهکردن قابلیتهای جدید SQL بدون تست
هر قابلیت مانند Join، Subquery یا Function میتواند سطح حمله و پیچیدگی Validator را افزایش دهد.
جمعبندی؛ چگونه یک AI SQL Agent واقعاً امن بسازیم؟
امنیت AI SQL Agent با ممنوعکردن چند کلمه مانند DROP و DELETE به دست نمیآید. برای کنترل درست، باید اختیار مدل زبانی از اختیار واقعی دیتابیس جدا شود.
یک معماری مناسب از حساب فقطخواندنی، Allowlist جدولها و ستونها، بررسی AST، محدودیت هزینه و زمان اجرا، کنترل خروجی و Audit Log استفاده میکند.
در سرویسهای چندکاربری نیز حفاظت از داده Tenantها اهمیت ویژهای دارد و باید در خود دیتابیس یا لایه مجوز قابل اعتماد اعمال شود.
اصل نهایی: Agent میتواند پیشنهاد دهد چه Query اجرا شود، اما تصمیم درباره مجازبودن دسترسی، مصرف منابع و اجرای واقعی باید در دست لایه امنیتی مستقل باشد.
سؤالات متداول درباره AI SQL Agent Security
AI SQL Agent Security چیست؟
مجموعه روشهای محافظتی برای کنترل SQL تولیدشده توسط Agent است که شامل حداقل مجوز دیتابیس، بررسی ساختار Query، کنترل منابع و ثبت رویدادها میشود.
آیا فقطخواندنی کردن دیتابیس برای SQL Agent کافی است؟
خیر. حساب Read-only مانع بسیاری از تغییرات داده میشود، اما بهتنهایی جلوی افشای اطلاعات یا اجرای Queryهای سنگین را نمیگیرد.
چگونه جلوی اجرای DROP TABLE توسط Agent را بگیریم؟
با استفاده از حساب فاقد مجوز حذف جدول، تراکنش Read-only و لایه بررسی SQL که فقط عملیات مجاز را میپذیرد.
SQLGlot چه کاربردی در SQL Agent دارد؟
SQLGlot متن SQL را تجزیه میکند تا بتوان ساختار دستور، جدولها، ستونها و عملیات آن را بررسی کرد.
آیا LIMIT 50 مصرف منابع کوئری را محدود میکند؟
فقط تعداد ردیف خروجی را محدود میکند و تضمینی برای سبکبودن عملیات داخلی دیتابیس نیست. Query Cost Limit و Timeout نیز لازماند.
چگونه مانع مشاهده داده Tenantهای دیگر شویم؟
با اعمال مجوز معتبر در لایه دیتابیس، طراحی صحیح Row-Level Security یا جداسازی دیتابیسها و عدم اعتماد به شناسه Tenant تولیدشده توسط مدل.
آیا برای SQL Agent بهتر است از Read Replica استفاده کنیم؟
در سرویسهای پرترافیک، Read Replica یا دیتابیس گزارشگیری مستقل میتواند فشار بر دیتابیس اصلی را کاهش دهد؛ اما همچنان باید محدودیت دسترسی و Query اعمال شود.
دیدگاهها (۰)