
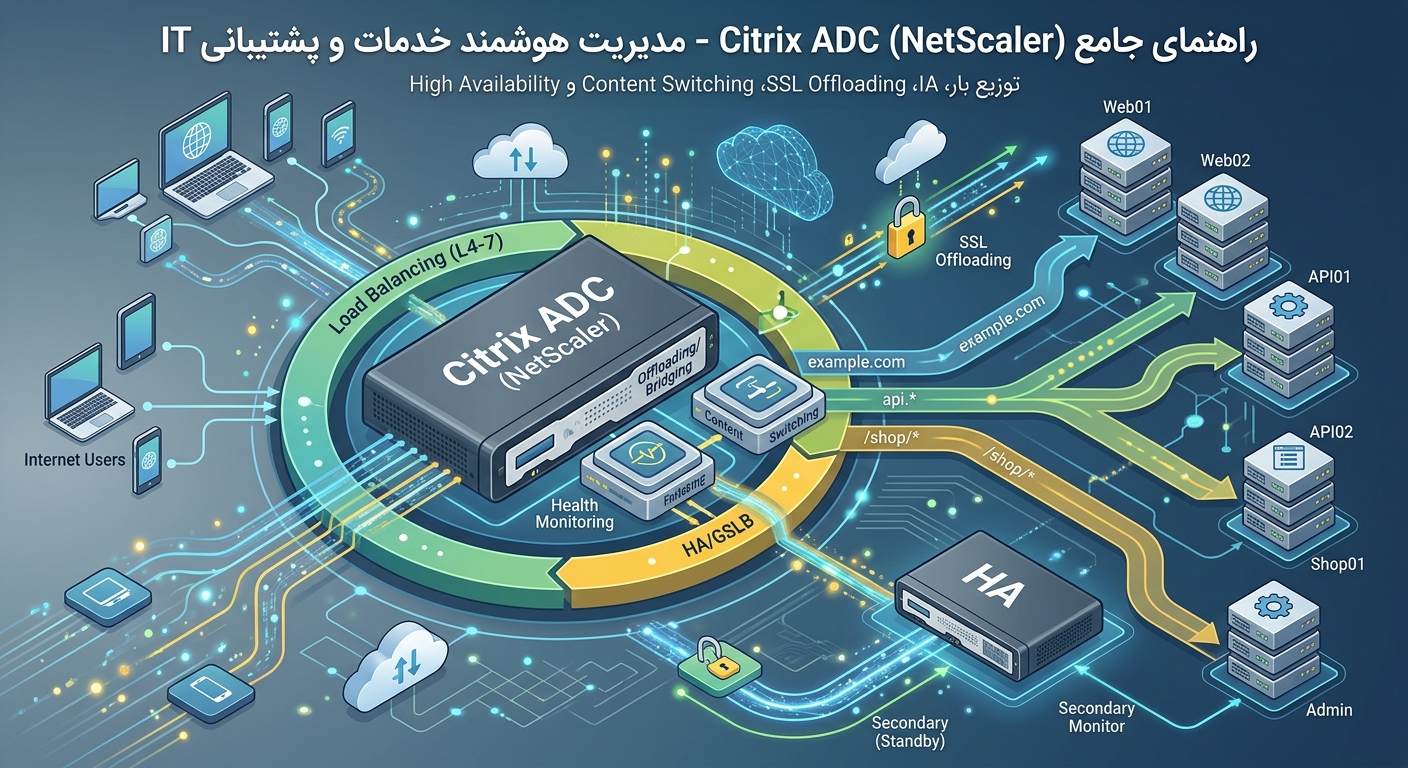
در دنیای امروز، برنامههای تحت وب و سرویسهای سازمانی باید همیشه در دسترس باشند و ترافیک کاربران را بدون افت کیفیت مدیریت کنند. Citrix ADC که با نام NetScaler نیز شناخته میشود، یک Application Delivery Controller (ADC) قدرتمند است که بین کاربران و سرورهای Backend قرار میگیرد و وظایفی مثل توزیع بار، رمزگشایی SSL، مسیریابی محتوا و بررسی سلامت سرورها را انجام میدهد. در این مقاله قصد داریم بهصورت کاربردی بررسی کنیم که NetScaler چیست، چگونه کار میکند و چطور میتوانید آن را روی یک سرور مجازی راهاندازی و عیبیابی کنید.
🔹 NSIP آدرس مدیریتی دستگاه است.
🔹 VIP آدرسی است که کاربران به آن متصل میشوند.
🔹 SNIP برای ارتباط NetScaler با شبکه Backend استفاده میشود.
🔹 Service نشاندهنده سرویس واقعی روی سرور Backend است.
Citrix ADC یا NetScaler دقیقاً چه کاری انجام میدهد؟
NetScaler فقط یک Load Balancer ساده نیست. این محصول در لایههای مختلف شبکه عمل میکند و میتواند نقش یک Reverse Proxy، SSL Gateway، Content Switcher و حتی یک Firewall لایه Application را ایفا کند. مهمترین قابلیتهای آن عبارتاند از:
🔹 Load Balancing در لایههای ۴ تا ۷
🔹 SSL Offloading و SSL Bridging
🔹 Content Switching بر اساس URL، Domain یا Header
🔹 Health Monitoring خودکار سرورها
🔹 High Availability برای جلوگیری از قطعی سرویس
🔹 Session Persistence برای حفظ ارتباط کاربر
🔹 GSLB برای توزیع جغرافیایی ترافیک
برخی از این قابلیتها به نسخه، لایسنس و معماری نصبشده بستگی دارند. در مستندات رسمی NetScaler Load Balancing، این قابلیتها بهعنوان بخشهای اصلی Application Delivery معرفی شدهاند.
Load Balancing در NetScaler چگونه کار میکند؟
در سادهترین حالت، کاربر به یک Virtual Server متصل میشود. NetScaler درخواست را دریافت کرده و بر اساس الگوریتم انتخابشده، یکی از سرورهای Backend را انتخاب میکند. اگر یکی از سرورها Down شود، NetScaler بر اساس Health Check آن را از چرخه توزیع خارج میکند.
در اکثر سناریوهای رایج وب، روش پیشفرض یا توصیهشده Least Connection است. در این روش، درخواست جدید به سروری ارسال میشود که کمترین Connection فعال را دارد. اگر چند سرور تعداد Connection یکسانی داشته باشند، NetScaler از روش Round Robin برای انتخاب بین آنها استفاده میکند.
⚠️ نکته مهم: اگر Virtual Server وضعیت UP دارد اما سرویسها کار نمیکنند، حتماً وضعیت Health Monitor را بررسی کنید. یک Monitor اشتباه میتواند سرویس سالم را Down نشان دهد.
مقایسه الگوریتمهای رایج Load Balancing
| الگوریتم | نحوه انتخاب سرور | مناسب برای |
|---|---|---|
| Least Connection | سروری با کمترین Connection فعال | اکثر برنامههای وب |
| Round Robin | بهصورت چرخشی بین سرورها | سرورهای با توان یکسان |
| Least Response Time | سروری با کمترین زمان پاسخ | برنامههای حساس به تأخیر |
آموزش ساخت یک Load Balancer ساده روی سرور مجازی
فرض کنید دو Web Server داریم: web01 با IP 192.168.10.101 و web02 با IP 192.168.10.102. میخواهیم کاربران از طریق VIP آدرس 192.168.10.50 به سرویس دسترسی داشته باشند.
مرحله اول: ساخت Server Object
در پنل NetScaler به مسیر Traffic Management → Load Balancing → Servers بروید و سرورهای Backend را ایجاد کنید.
مرحله دوم: ساخت Service یا Service Group
در نسخههای جدیدتر NetScaler، استفاده از Service Group به جای Service منفرد توصیه میشود. Service Group مدیریت سرورها را سادهتر میکند و میتوانید بهراحتی سرور جدید اضافه یا حذف کنید.
add serviceGroup web-sg HTTP

bind serviceGroup web-sg 192.168.10.101 80

bind serviceGroup web-sg 192.168.10.102 80
مرحله سوم: ساخت Virtual Server و Bind کردن Service Group
add lb vserver LB-Web HTTP 192.168.10.50 80

bind lb vserver LB-Web web-sg
پس از این مراحل، معماری به این شکل خواهد بود:
Client → VIP 192.168.10.50:80 → NetScaler → web01 / web02
🚀 NetScaler را روی سرور مجازی ایرانیکاسرور راهاندازی کنید
برای اجرای NetScaler، Content Switching و SSL Offloading به یک سرور مجازی با منابع پایدار، دیسک NVMe و پهنای باند مطمئن نیاز دارید. ایرانیکاسرور سرورهای مجازی ایران و فرانسه را با منابع اختصاصی CPU و RAM، آپتایم بالا و پشتیبانی ۲۴/۷ ارائه میدهد.
📞 تماس با پشتیبانی: 021-91302460 | ایرانیکاسرور
SSL Offloading در NetScaler چیست و چرا استفاده میشود؟
رمزنگاری و رمزگشایی SSL/TLS میتواند منابع CPU سرور را بهشدت مصرف کند. با SSL Offloading، پردازش SSL از Web Server به NetScaler منتقل میشود. NetScaler اتصال HTTPS را دریافت، رمزگشایی و سپس درخواست را به Backend ارسال میکند.
Client (HTTPS) → NetScaler (SSL Decryption) → Backend (HTTP/HTTPS)
برای SSL Offloading باید Certificate و Private Key را در NetScaler وارد کرده و به Virtual Server مربوطه Bind کنید. نکته مهم: Virtual Server مورد استفاده برای SSL Offloading باید از نوع SSL باشد، نه HTTP. اگر Virtual Server را با نوع HTTP ساخته باشید، نمیتوانید Certificate را به آن Bind کنید. مستندات رسمی SSL Offloading Configuration نیز همین رویه را تأیید میکند.
نمونه دستورات CLI برای SSL Offloading
enable ns feature SSL

add ssl certKey mycert -cert server.crt -key server.key

add lb vserver LB-SSL-Web SSL 192.168.10.50 443

bind ssl vserver LB-SSL-Web -certkeyName mycert

bind lb vserver LB-SSL-Web web-sg
Content Switching بر اساس URL و Domain
Content Switching یکی از قدرتمندترین قابلیتهای NetScaler است. با این قابلیت میتوانید بر اساس URL، Domain یا Header درخواست، آن را به Load Balancing Virtual Server متفاوتی هدایت کنید. مثلاً:
example.com/api/*   → API Load Balancer

example.com/shop/*  → Shop Load Balancer

example.com/blog/*  → Blog Load Balancer
در Content Switching، ترتیب ارزیابی Policyها اهمیت زیادی دارد. Policyها بر اساس Priority ارزیابی میشوند و Ruleهای عمومی نباید قبل از Ruleهای دقیق قرار بگیرند. مستندات Citrix نیز تأکید میکند که Default Precedence برای Policyهای مبتنی بر Rule است.
مثال CLI برای Content Switching
add cs vserver CS-Main HTTP 192.168.10.50 80

add cs policy pol-api -rule "HTTP.REQ.URL.CONTAINS(\"/api\")"

bind cs vserver CS-Main -policyName pol-api -targetLBVserver LB-API -priority 10
High Availability در NetScaler و دلایل Failover ناخواسته
اگر فقط یک NetScaler داشته باشید، خود آن میتواند Single Point of Failure باشد. برای حل این مشکل، دو NetScaler را در حالت HA قرار میدهند. در این حالت یکی Primary و دیگری Secondary است. Secondary وضعیت Primary را مانیتور میکند و در صورت Fail شدن، نقش فعال را بر عهده میگیرد.
مکانیزم High Availability در NetScaler از دو پورت اصلی استفاده میکند:
🔹 UDP 3003: برای Heartbeat (بررسی زنده بودن Nodeها)
🔹 TCP 3010: برای Sync کردن Configuration (همگامسازی تنظیمات)
🔹 TCP 3011: برای همگامسازی تنظیمات Configuration
دلایل رایج Failover ناخواسته عبارتاند از:
⚠️ قطع ارتباط شبکه: اگر Nodeها نتوانند با یکدیگر ارتباط برقرار کنند (پورتهای UDP 3003 و TCP 3010 بسته باشند).
⚠️ مشکل Interface: اگر یک Interface که HA Monitoring روی آن فعال است Down شود.
⚠️ IP اشتباه: NSIP دو دستگاه نباید یکسان باشد.
⚠️ Node ID اشتباه: Node IDها باید یکتا و بین ۱ تا ۶۴ باشند.
⚠️ اختلاف نسخه: هر دو Node باید نسخه یکسان NetScaler را اجرا کنند.
مستندات رسمی Troubleshooting High Availability نیز همین موارد را بهعنوان علل اصلی مشکلات HA معرفی میکند.
عیبیابی NetScaler از کجا شروع کنیم؟
وقتی یک سرویس از طریق NetScaler کار نمیکند، بهتر است بهصورت مرحلهای بررسی کنید. ابتدا این موارد را چک کنید:
🔹 Client و DNS
🔹 VIP و Virtual Server
🔹 Service و Backend Server
🔹 Health Monitor
🔹 Firewall و Routing
🔹 SSL Certificate و Binding
اگر با بررسی Configuration و وضعیت Serviceها مشکل پیدا نشد، سراغ Packet Trace یا nstrace بروید. این ابزار به شما نشان میدهد که مشکل دقیقاً در کدام قسمت مسیر (Client → NetScaler → Backend) اتفاق میافتد.
دستورات مفید CLI برای عیبیابی
show lb vserver <name>

show service <name>

stat lb vserver <name>

show ha node

show ns runningConfig

save ns config
سناریوی واقعی: معماری کامل با SSL و Content Switching
فرض کنید یک شرکت سرویسهای example.com، api.example.com و admin.example.com را ارائه میدهد. معماری پیشنهادی به این شکل است:
Internet → NetScaler (SSL Offload) → Content Switching

├── /api/* → API LB → API01, API02

├── /shop/* → Shop LB → Shop01, Shop02

└── admin.* → Admin LB → Admin Server
🎯 نیاز به سرور مجازی برای NetScaler دارید؟
اگر قصد دارید NetScaler را برای SSL Offloading، Content Switching یا Load Balancing راهاندازی کنید، به یک سرور مجازی با منابع اختصاصی، دیسک NVMe و آپتایم بالا نیاز دارید. ایرانیکاسرور سرورهای مجازی ایران و فرانسه را با پشتیبانی فنی ۲۴/۷ ارائه میدهد.
📞 تماس با پشتیبانی: 021-91302460 | ایرانیکاسرور
نکات امنیتی مهم در NetScaler
بعد از نصب و راهاندازی، فقط فعال کردن Load Balancing کافی نیست. حتماً موارد زیر را بررسی کنید:
🔹 پنل مدیریتی را مستقیماً برای کل اینترنت باز نگذارید.
🔹 برای رابطهای مدیریتی از HTTPS استفاده کنید.
🔹 Certificateهای منقضیشده را بهموقع تعویض کنید.
🔹 ترافیک غیرضروری را با ACL محدود کنید.
🔹 از Configuration نسخه پشتیبان تهیه کنید.
🔹 وضعیت CPU، Memory، Traffic، SSL و HA را مانیتور کنید.
اشتباهات رایج مدیران تازهکار
⚠️ ساخت VIP بدون Backend سالم: اول Backend را تست کنید، سپس Virtual Server بسازید.
⚠️ فراموش کردن Save Configuration: بعد از تغییرات مهم دستور save ns config را فراموش نکنید.
⚠️ تنظیم اشتباه Monitor: Monitor باید با Application واقعی سازگار باشد.
⚠️ بیتوجهی به Certificate Chain: گاهی Certificate اصلی درست است اما Intermediate ناقص است.
⚠️ Policyهای Content Switching بدون Priority مناسب: این موضوع باعث ارسال Request به Backend اشتباه میشود.
تفاوت Load Balancing و Content Switching
| قابلیت | وظیفه |
|---|---|
| Load Balancing | توزیع درخواست بین چند Backend |
| Content Switching | انتخاب Backend یا LB بر اساس ویژگی درخواست |
| SSL Offloading | انتقال پردازش SSL به NetScaler |
| Health Monitor | بررسی سلامت Backend |
جمعبندی
Citrix ADC / NetScaler یک پلتفرم قدرتمند برای مدیریت و توزیع ترافیک Application است. با ترکیب Load Balancing، SSL Offloading، Content Switching و High Availability میتوانید یک زیرساخت پایدار و امن برای سرویسهای وب خود بسازید. مهمترین نکته در کار با NetScaler این است که هنگام بروز مشکل، فقط خود ADC را بررسی نکنید؛ مسیر کامل ارتباط را از Client تا VIP، Virtual Server، Service، Network و Backend Application بررسی کنید.
سوالات متداول
❓ تفاوت NSIP و VIP در NetScaler چیست؟
NSIP آدرس مدیریتی دستگاه است که برای دسترسی به پنل مدیریت استفاده میشود. VIP آدرسی است که کاربران به آن متصل میشوند و NetScaler ترافیک را از آن دریافت میکند.
❓ چرا Virtual Server در NetScaler وضعیت DOWN دارد؟
اگر همه Serviceهای Bind شده به Virtual Server در وضعیت DOWN باشند، Virtual Server نیز DOWN میشود. ابتدا وضعیت Serviceها و Health Monitor را بررسی کنید.
❓ SSL Offloading چه مزیتی دارد؟
SSL Offloading پردازش رمزنگاری و رمزگشایی SSL را از Web Server به NetScaler منتقل میکند. این کار منابع CPU سرورهای Backend را آزاد میکند و عملکرد Application را بهبود میبخشد.
❓ High Availability در NetScaler چگونه کار میکند؟
در HA، دو دستگاه NetScaler بهصورت Primary و Secondary کار میکنند. Secondary وضعیت Primary را مانیتور میکند و در صورت Fail شدن، نقش فعال را بر عهده میگیرد. ارتباط بین Nodeها از طریق پورتهای UDP 3003 و TCP 3010 برقرار میشود.
❓ چرا بعد از تغییرات Configuration، تنظیمات از بین میرود؟
اگر بعد از تغییرات دستور save ns config را اجرا نکنید، تنظیمات در حافظه موقت باقی میماند و با ریاستارت از بین میرود.
🛠 مشکل NetScaler دارید؟ ما کمکتان میکنیم
اگر در راهاندازی Load Balancing، SSL Offloading یا Content Switching روی NetScaler به مشکل خوردهاید، تیم فنی ایرانیکاسرور آماده راهنمایی و رفع مشکل شماست.
📞 تماس با پشتیبانی: 021-91302460 | ایرانیکاسرور







دیدگاهها
0 دیدگاه برای این مطلب ثبت شده است.