
 Amir Jabbari
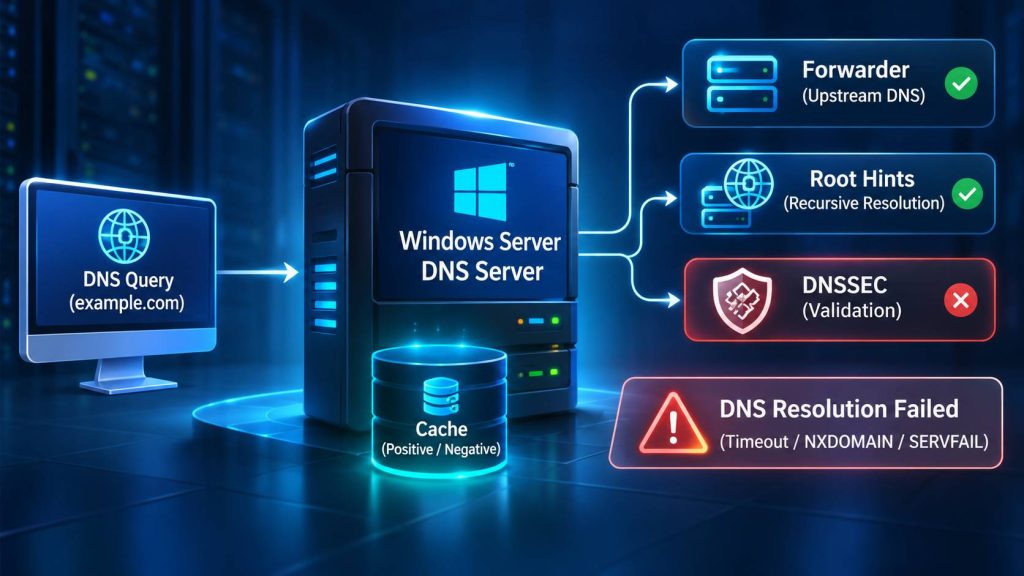
تصور کنید روی Windows Server یک DNS Server راهاندازی کردهاید. کاربران بدون مشکل به بعضی وبسایتها متصل میشوند و نام سرورهای داخلی شبکه نیز بهدرستی Resolve میشود؛ اما چند دامنه مشخص باز نمیشوند. گاهی فرمان nslookup با Timeout مواجه میشود، گاهی پاسخ NXDOMAIN برمیگردد و در بعضی مواقع فقط پس از پاکسازی Cache مشکل موقتاً برطرف میشود.
این وضعیت لزوماً به معنی خرابی کامل سرویس DNS نیست. ممکن است یک Forwarder پاسخ اشتباه بدهد، Conditional Forwarder یک دامنه را به مسیر نامناسب هدایت کند، Root Hints در دسترس نباشند، پاسخ DNSSEC اعتبارسنجی نشود یا یک رکورد نامعتبر در Cache باقی مانده باشد.
برای رفع مشکل DNS ویندوز سرور باید ابتدا مشخص کنیم درخواست DNS دقیقاً در کدام مرحله متوقف میشود. پاککردن Cache، عوضکردن DNS Server یا Restart کردن سرویس بدون تشخیص علت ممکن است فقط مشکل را برای مدت کوتاهی پنهان کند.
در این مقاله تفاوت Recursive Query، Forwarder، Root Hints، DNS Cache و DNSSEC را توضیح میدهیم و با PowerShell، nslookup، Resolve-DnsName و Packet Monitor یک فرایند عیبیابی مرحلهای میسازیم. در پایان نیز اسکریپت تشخیصی یکپارچه، جدول خطاها و چکلیست عملیاتی را ارائه میکنیم.
DNS Server ویندوز چگونه دامنهها را Resolve میکند؟
DNS نامهایی مانند example.com را به رکوردهایی مانند آدرس IPv4 یا IPv6 تبدیل میکند. اما تمام پاسخها از یک مسیر به دست نمیآیند.
وقتی DNS Server ویندوز یک Query دریافت میکند، ابتدا اطلاعات محلی و Zoneهای تحت مدیریت خود را بررسی میکند. سپس بر اساس نوع درخواست، Cache، Conditional Forwarder، Forwarder عمومی یا مسیر Recursive Resolution را به کار میگیرد.
مسیر سادهشده پردازش درخواست:
DNS Client
     |
     v
Windows DNS Server
     |
     +-- Hosted Authoritative Zone
     |
     +-- Local DNS Cache
     |
     +-- Matching Conditional Forwarder
     |
     +-- General Forwarder
     |
     +-- Root Hints / Iterative Recursion
     |
     v
DNS Response:
NOERROR / NXDOMAIN / SERVFAIL / Timeout
این نمودار یک تصویر مفهومی است. ترتیب دقیق انتخاب مسیر، برخورد با Delegationها و رفتار Fallback به تنظیمات DNS Server و نوع پاسخ بستگی دارد.
برای مثال، اگر سرور میزبان یک Zone محلی با نام example.com باشد، تغییر Forwarder عمومی لزوماً مشکل رکوردهای همان Zone را حل نمیکند.
منبع: DNS Forwarding and Fallback in Windows Server – Microsoft Learn.
تفاوت Recursive Query و Iterative Query چیست؟
در Recursive Query کلاینت از DNS Resolver درخواست میکند پاسخ نهایی را پیدا کند. Resolver ممکن است برای دریافت پاسخ با چند سرور دیگر ارتباط برقرار کند.
در مقابل، در Iterative Query سرور میتواند رکورد نهایی یا Referral به Name Server مرحله بعد را برگرداند.
وقتی Windows DNS Server از Root Hints استفاده میکند، معمولاً فرایند حل نام را با Root Name Serverها آغاز میکند و سپس مسیر دامنههای سطح بالا و Authoritative Name Serverها را دنبال میکند.
اما اگر Forwarder تنظیم شده باشد، DNS Server میتواند درخواست بازگشتی را به آن Forwarder بسپارد.
| ویژگی | Recursive Query | Iterative Query |
|---|---|---|
| هدف | دریافت پاسخ نهایی | پیداکردن پاسخ یا Referral بعدی |
| کاربرد رایج | کلاینت به Resolver یا سرور به Forwarder | Resolver به Authoritative DNSها |
| مسئول پیگیری مسیر | Recursive Resolver | درخواستکننده مسیر را پیگیری میکند |
| ارتباط با Root Hints | میتواند منجر به استفاده از آنها شود | در فرایند پیمایش DNS به کار میرود |
اگر Recursion در سرور غیرفعال شده باشد، باید بررسی کنید آیا انتظار ارائه پاسخ برای دامنههای خارج از Zoneهای محلی را از آن دارید یا خیر.
نشانههای رایج مشکل DNS در Windows Server
پیش از اجرای هر دستور، علامت مشکل را مشخص کنید.
| علامت | احتمال اصلی |
|---|---|
| فقط دامنههای داخلی کار میکنند | Forwarder، Root Hints یا Recursion |
| فقط یک دامنه مشخص Resolve نمیشود | Conditional Forwarder، Zone محلی یا DNSSEC |
| گاهی Timeout و گاهی پاسخ موفق | Forwarder ناپایدار، تأخیر شبکه یا Recursion Timeout |
| فقط یک کلاینت مشکل دارد | DNS Client Cache، Hosts File یا تنظیمات کلاینت |
| پاسخ اشتباه تا چند دقیقه تکرار میشود | Cached Record یا Negative Cache |
| NXDOMAIN دریافت میشود | پاسخ منفی معتبر یا اشتباه در Zone و مسیر Query |
| SERVFAIL دریافت میشود | شکست حل نام، DNSSEC یا اختلال Upstream |
| UDP کار نمیکند ولی TCP پاسخ میدهد | فایروال، Fragmentation یا مسیر UDP |
این جدول راهنمای شروع عیبیابی است؛ نتیجه قطعی باید با مقایسه Queryها، پاسخها و Packet Trace مشخص شود.
مرحله اول: بررسی سرویس DNS و تنظیمات شبکه سرور
ابتدا PowerShell را با دسترسی Administrator روی DNS Server اجرا کنید.
برای بررسی سرویس:
Get-Service -Name DNS |
    Select-Object Name,Status,StartType
برای مشاهده آدرسهای شبکه و DNSهای تنظیمشده روی خود سرور:
Get-NetIPConfiguration

Get-DnsClientServerAddress |
    Select-Object InterfaceAlias,
                  AddressFamily,
                  ServerAddresses
اگر DNS Server نقش Domain Controller هم دارد، تنظیمات DNS کارت شبکه آن باید با معماری Active Directory سازگار باشد. جایگزینکردن بیبرنامه DNS داخلی با DNS عمومی ممکن است Domain Join، Kerberos و مکانیابی Domain Controller را مختل کند.
نکته: سالمبودن سرویس DNS و پاسخدادن به Queryهای داخلی، به معنی سالمبودن Forwarding یا Recursion خارجی نیست.
مرحله دوم: دامنه خراب را از چند Resolver آزمایش کنید
برای مشخصکردن محل خرابی، باید یک Query یکسان را از چند مسیر مستقل اجرا کنیم.
در مثال زیر آدرس 192.0.2.53 نمایشی است و باید با IP واقعی DNS Server خود جایگزین شود.
$domain = "example.com"

Resolve-DnsName `
    -Name $domain `
    -Type A `
    -Server 192.0.2.53

Resolve-DnsName `
    -Name $domain `
    -Type A `
    -Server 1.1.1.1
استفاده از Resolver عمومی فقط یک مقایسه تشخیصی است و نباید برای دامنههای داخلی یا دادههای حساس بدون رعایت سیاست سازمان انجام شود.
همچنین برای مقایسه با nslookup:
nslookup -type=A example.com 192.0.2.53

nslookup -type=A example.com 1.1.1.1
اگر DNS داخلی شکست میخورد ولی Resolver دیگر پاسخ میدهد، باید تنظیمات و مسیر خروجی DNS داخلی را بررسی کنیم.
اگر هر دو نتیجه مشابهی دارند، احتمال دارد مشکل به رکورد Authoritative، DNSSEC یا وضعیت واقعی دامنه مربوط باشد.
برای دامنههای دارای CDN، GeoDNS یا Split-Horizon DNS تفاوت پاسخ دو Resolver الزاماً به معنی خرابی نیست.
تفاوت Timeout، NXDOMAIN، NODATA و SERVFAIL چیست؟
شناخت نوع پاسخ DNS یکی از مهمترین بخشهای عیبیابی است.
| پاسخ | معنی | اقدام مناسب |
|---|---|---|
| NOERROR همراه رکورد | Query با پاسخ معتبر تکمیل شده | بررسی IP و ارتباط سرویس مقصد |
| NOERROR بدون رکورد موردنظر | نام وجود دارد اما نوع رکورد خواستهشده موجود نیست؛ NODATA | بررسی نوع رکورد |
| NXDOMAIN | نام موردنظر وجود ندارد | بررسی Zone، رکورد و Negative Cache |
| SERVFAIL | سرور نتوانسته پاسخ قابل استفاده تولید کند | بررسی Forwarder، DNSSEC و Upstream |
| Timeout | پاسخی در زمان مقرر دریافت نشده | بررسی شبکه، فایروال، مسیر و Timeout |
| REFUSED | سرور درخواست را نمیپذیرد | بررسی Policy، Recursion و مجوزها |
برای مثال، اگر NXDOMAIN از یک Zone محلی برگردد، پاکسازی Cache سرور یا تغییر DNS عمومی احتمالاً مشکل را برطرف نمیکند.
همچنین SERVFAIL میتواند ناشی از شکست اعتبارسنجی DNSSEC باشد، اما هر SERVFAIL نشانه DNSSEC نیست.
مرحله سوم: بررسی Zoneهای محلی و Conditional Forwarderها
اگر فقط یک دامنه مشخص مشکل دارد، ابتدا بررسی کنید آیا Windows DNS Server برای آن دامنه Zone محلی یا Conditional Forwarder تعریف کرده است.
Get-DnsServerZone |
    Select-Object ZoneName,
                  ZoneType,
                  IsDsIntegrated,
                  IsReverseLookupZone
اگر دامنه در فهرست Zoneهای محلی قرار دارد، وضعیت آن را بررسی کنید:
Get-DnsServerZone -Name "example.com" |
    Format-List *
برای بررسی Conditional Forwarderهای موجود:
Get-DnsServerConditionalForwarderZone |
    Format-Table Name,
                 MasterServers,
                 ReplicationScope -AutoSize
اگر Conditional Forwarder با نام مثال partner.example وجود دارد، Queryهای مربوط به آن Namespace ممکن است به سرورهای خاصی هدایت شوند.
در این وضعیت، تغییر Forwarder عمومی سرور الزاماً مشکل دامنه را برطرف نمیکند.
مثال کاربردی: اگر یک دامنه قبلاً روی DNS داخلی میزبانی میشد اما اکنون به DNS ابری منتقل شده، باقیماندن Zone قدیمی روی Windows DNS Server میتواند پاسخهای اشتباه یا NXDOMAIN برای رکوردهای جدید ایجاد کند.
مرحله چهارم: بررسی Forwarderهای Windows DNS Server
Forwarder سروری است که DNS Server برای حل نامهای خارج از اطلاعات محلی، Query را به آن ارسال میکند.
برای مشاهده تنظیمات فعلی:
Get-DnsServerForwarder |
    Format-List *
در خروجی به این موارد دقت کنید:
- آدرس IP هر Forwarder.
- تنظیم Timeout.
- وضعیت استفاده از Root Hints برای Fallback.
- فعالبودن یا نبودن Forwarder Reordering.
برای بررسی پاسخ یک Forwarder مشخص:
Resolve-DnsName `
    -Name example.com `
    -Server 1.1.1.1 `
    -Type A

Resolve-DnsName `
    -Name example.com `
    -Server 8.8.8.8 `
    -Type A
این IPها فقط نمونه Resolver عمومی هستند. در شبکه سازمانی باید Forwarderهای مورد تأیید همان سازمان بررسی شوند.
اگر یک Forwarder پاسخ نمیدهد، وضعیت شبکه، UDP/TCP پورت 53، فایروال و تنظیمات خود Forwarder را بررسی کنید.
منبع:
DNS Forwarding and Fallback – Microsoft Learn.
نکته مهم Windows Server 2022 و 2025: رفتار Forwarder Reordering
در نسخههای جدیدتر Windows Server، Forwarderها میتوانند بر اساس پاسخگویی در یک فهرست پویا جابهجا شوند.
مایکروسافت توضیح داده است که پس از چند پاسخ کند یا Timeout متوالی، ترتیب Forwarderها تغییر میکند. همچنین در Windows Server 2022 و نسخههای جدیدتر، وقتی هیچ Forwarder پاسخ ندهد، ممکن است سرور برای Queryهای بعدی فقط از اولین Forwarder موجود در فهرست پویا استفاده کند تا DNS Server Service دوباره راهاندازی شود.
این رفتار میتواند یکی از عوامل غیرمنتظره در عیبیابی درخواستهایی باشد که تنها در بعضی شرایط Timeout میشوند.
برای مشاهده وضعیت فعلی، از دستور زیر استفاده کنید:
Get-DnsServerForwarder |
    Format-List IPAddress,
                UseRootHint,
                Timeout,
                EnableReordering
اگر پس از بررسی مستندات و سیاست سازمان مشخص شد رفتار Dynamic Reordering برای زیرساخت شما مناسب نیست، میتوان آن را تغییر داد:
Set-DnsServerForwarder `
    -EnableReordering $false
هشدار: این دستور تنظیمات DNS Server را تغییر میدهد و راهکار عمومی تمام Timeoutها نیست. ابتدا پایداری Forwarderها، Recursion Timeout و مسیر شبکه را بررسی کنید. تغییر را در بازه نگهداری و با ثبت تنظیم قبلی انجام دهید.
مرحله پنجم: بررسی ForwarderTimeout و RecursionTimeout
اگر سرور چند Forwarder دارد، ممکن است زمان کلی Recursion پیش از آنکه همه گزینهها بررسی شوند تمام شود.
مایکروسافت در مستندات خود توضیح میدهد که رفتار Timeout به زمانبندی تلاشها و محدودیت کلی Recursive Resolution بستگی دارد.
برای مشاهده تنظیمات:
Get-DnsServerForwarder |
    Format-List IPAddress,Timeout,UseRootHint

Get-DnsServerRecursion |
    Format-List *
اگر مسیر DNS سازمان تأخیر طبیعی بالایی دارد، ممکن است لازم باشد Timeoutها مطابق شرایط واقعی تنظیم شوند؛ اما افزایش بیش از حد آنها نیز زمان انتظار کاربر را بیشتر میکند.
این تغییر نباید جایگزین رفع مشکل یک Forwarder کند یا در دسترسنبودن شبکه شود.
منبع:
Forwarders Resolution Timeouts – Microsoft Learn.
مرحله ششم: بررسی Root Hints و Fallback
وقتی DNS Server از Forwarder پاسخ مناسب دریافت نمیکند، در صورت مجازبودن Recursion و فعالبودن Root Hint Fallback، ممکن است تلاش کند دامنه را از طریق Root DNS Serverها حل کند.
اما این رفتار فقط زمانی ممکن است که:
- Recursion فعال باشد.
- تنظیم UseRootHint اجازه Fallback بدهد.
- زمان کافی از Recursion Timeout باقی مانده باشد.
- Root Hints معتبر و قابل استفاده باشند.
- فایروال اجازه ارتباط لازم با DNSهای خارجی را بدهد.
برای مشاهده Root Hints:
Get-DnsServerRootHint |
    Format-List *
و برای مشاهده تنظیم Recursion:
Get-DnsServerRecursion |
    Format-List *
اگر DNS Server فقط باید به Forwarderهای سازمانی متصل شود، فعالکردن Root Hints Fallback ممکن است برخلاف سیاست امنیتی باشد.
در مقابل، اگر شبکه اجازه Recursive Resolution مستقیم میدهد و این مسیر بهعنوان پشتیبان طراحی شده، نبود Fallback میتواند هنگام خرابی Forwarder باعث SERVFAIL شود.
نکته: صرف اینکه Root Hints در تنظیمات وجود دارند، به معنی در دسترسبودن DNSهای Root از شبکه سرور نیست.
مرحله هفتم: بررسی DNS Cache و Negative Cache
Windows DNS Server پاسخهای قابل Cache شدن را نگهداری میکند تا درخواستهای بعدی سریعتر پاسخ داده شوند.
علاوه بر پاسخهای مثبت، بعضی پاسخهای منفی مانند NXDOMAIN نیز ممکن است برای مدتی Cache شوند.
در نتیجه، اگر رکورد یک دامنه تازه ایجاد یا اصلاح شده باشد، ممکن است DNS Server تا پایان TTL همچنان پاسخ قدیمی را ارائه کند.
برای مشاهده تنظیمات Cache سرور:
Get-DnsServerCache |
    Format-List *
در خروجی مواردی مانند MaxTTL و MaxNegativeTTL اهمیت دارند.
اما پیش از پاکسازی Cache، تفاوت دو لایه را در نظر بگیرید:
| نوع Cache | محل نگهداری | دستور پاکسازی |
|---|---|---|
| DNS Client Cache | کلاینت یا خود سرور در نقش Client | Clear-DnsClientCache |
| DNS Server Cache | سرویس DNS Server | Clear-DnsServerCache |
پاککردن Cache کلاینت فقط روی همان سیستم اثر دارد و Cache سرویس DNS Server را پاک نمیکند.
پاکسازی DNS Client Cache
اگر فقط یک کلاینت مشکل دارد و شواهد نشان میدهد پاسخ اشتباه در Cache محلی آن باقی مانده است:
Clear-DnsClientCacheهمچنین میتوان از دستور کلاسیک زیر استفاده کرد:
ipconfig /flushdnsپاکسازی DNS Server Cache
اگر چند کلاینت از یک DNS Server پاسخ Cached اشتباه دریافت میکنند و علت با شواهد تأیید شده است، میتوان در پنجره نگهداری Cache سرویس DNS را پاک کرد:
Clear-DnsServerCache -Forceهشدار: این دستور Cache اشتراکی DNS Server را پاک میکند و میتواند موقتاً ترافیک DNS به Upstream و زمان پاسخ را افزایش دهد. قبل از اجرا، وضعیت Forwarderها، نوع رکورد و اثر احتمالی روی کاربران را بررسی کنید.
اگر مشکل ناشی از Forwarder معیوب یا Zone اشتباه باشد، پاکسازی Cache بهتنهایی آن را برطرف نمیکند.
منبع:
DNS Forwarding Configuration and Cache Guidance.
مرحله هشتم: تشخیص مشکل DNSSEC
DNSSEC مجموعهای از افزونههای امنیتی DNS است که به Resolver اجازه میدهد اصالت و یکپارچگی دادههای DNS را با امضاهای رمزنگاری بررسی کند.
اگر پاسخ یک دامنه دارای امضای نامعتبر باشد یا زنجیره اعتماد DNSSEC بهدرستی تأیید نشود، یک Resolver اعتبارسنج ممکن است پاسخ را رد کند.
این وضعیت میتواند به شکل SERVFAIL دیده شود؛ حتی زمانی که دامنه از بعضی Resolverهای دیگر پاسخ میدهد.
برای تشخیص، ابتدا مشخص کنید آیا خود Windows DNS Server اعتبارسنجی DNSSEC را انجام میدهد یا پاسخ را از یک Forwarder اعتبارسنج دریافت میکند.
سپس:
- رکوردهای DS و DNSKEY دامنه را بررسی کنید.
- وضعیت RRSIG و تاریخ اعتبار امضا را تحلیل کنید.
- در صورت استفاده از Forwarder، نتیجه آن را مستقل آزمایش کنید.
- وضعیت DNSSEC Validation و سیاستهای NRPT را بررسی کنید.
- اختلاف زمان سیستم و مشکلات انتقال بستههای بزرگ DNS را نیز در نظر بگیرید.
برای درخواست رکوردهای DNSSEC:
Resolve-DnsName `
    -Name example.com `
    -Type DS `
    -Server 1.1.1.1

Resolve-DnsName `
    -Name example.com `
    -Type DNSKEY `
    -Server 1.1.1.1
این دو Query اطلاعاتی برای بررسی فراهم میکنند، ولی بهتنهایی اعتبار زنجیره DNSSEC را اثبات نمیکنند. برای بررسی کامل میتوان از Resolver اعتبارسنج یا ابزار تخصصی DNSSEC استفاده کرد.
هشدار امنیتی: برای رفع مشکل یک دامنه، اعتبارسنجی DNSSEC را بهصورت سراسری غیرفعال نکنید. ابتدا علت شکست امضا یا Forwarding را مشخص کنید.
منبع:
DNSSEC Response Validation – Microsoft Learn.
مرحله نهم: بررسی DNS Policy و Split-Brain DNS
Windows DNS Server میتواند براساس Query Resolution Policy به درخواستهای مختلف پاسخ متفاوت بدهد.
برای مثال، در یک محیط Split-Brain DNS ممکن است کلاینتهای داخلی یک IP خصوصی و کلاینتهای بیرونی IP عمومی دریافت کنند.
اگر Policy اشتباه تنظیم شده باشد، ممکن است فقط یک گروه از کاربران نتوانند دامنهای مشخص را Resolve کنند.
برای مشاهده Policyهای سرور:
Get-DnsServerQueryResolutionPolicy |
    Format-List *
برای بررسی Zone Scopeها نیز میتوان از ابزارهای ماژول DnsServer استفاده کرد.
اگر مشکل فقط برای یک Subnet یا یک گروه کلاینت تکرار میشود، علاوه بر Forwarder و Cache، Scope و Policy را نیز بررسی کنید.
مرحله دهم: بررسی Firewall و پروتکلهای UDP/TCP پورت 53
DNS بهصورت معمول از UDP پورت 53 استفاده میکند و در شرایط مشخص میتواند از TCP پورت 53 نیز استفاده کند.
اگر Firewall فقط یکی از این دو مسیر را مجاز کرده باشد، ممکن است بعضی درخواستها با موفقیت پاسخ داده شوند و درخواستهای دیگر شکست بخورند.
برای بررسی اتصال TCP به یک Forwarder:
Test-NetConnection `
    -ComputerName 1.1.1.1 `
    -Port 53
توجه کنید این دستور فقط TCP را بررسی میکند و موفقیت آن، دسترسی UDP یا سالمبودن پاسخ DNS را تضمین نمیکند.
برای مقایسه UDP و TCP با nslookup:
nslookup -type=TXT example.com 1.1.1.1

nslookup -vc -type=TXT example.com 1.1.1.1
گزینه -vc در nslookup برای استفاده از Virtual Circuit یا TCP به کار میرود.
اگر یک درخواست با TCP موفق و با UDP ناموفق است، باید فایروال، مسیر بستهها، اندازه پاسخ و احتمال Fragmentation بررسی شود.
منبع:
Troubleshoot DNS Client Resolution – Microsoft Learn.
مرحله یازدهم: بررسی Event Log و DNS Server Diagnostics
برای تشخیص دقیق، بهتر است زمان یک Query ناموفق را ثبت و رویدادهای همان بازه را بررسی کنید.
برای خواندن رویدادهای اخیر DNS Server:
Get-WinEvent `
    -LogName "DNS Server" `
    -MaxEvents 40 `
    -ErrorAction SilentlyContinue |
    Select-Object TimeCreated,
                  Id,
                  LevelDisplayName,
                  Message
همچنین DNS Server دارای Event Logهای Analytical و Audit است که میتوانند جزئیات بیشتری از Queryها و فعالیتهای سرور ارائه کنند.
این Logها ممکن است بهصورت پیشفرض غیرفعال باشند. فعالسازی Analytical Logging باید برای زمان محدود و متناسب با ظرفیت دیسک و حجم Query انجام شود.
زیرا در DNS Server پرترافیک، ثبت جزئیات تمام Queryها میتواند فایلهای بزرگ و دادههای حساس تولید کند.
منبع:
DNS Logging and Diagnostics – Microsoft Learn.
مرحله دوازدهم: Packet Trace برای تشخیص محل شکست DNS Query
وقتی تمام تنظیمات ظاهراً صحیح هستند، باید با Packet Capture ببینیم Query از DNS Server خارج میشود یا خیر و آیا پاسخ Forwarder به سرور برمیگردد.
ابزار داخلی Packet Monitor یا Pktmon برای این کار مناسب است.
در یک Capture محدود، میتوان ترافیک پورت 53 را بررسی کرد.
آمادهسازی مسیر ذخیره Capture
New-Item -ItemType Directory `
    -Path C:\Temp\DNS-Diagnostics `
    -Force
تنظیم فیلتر DNS
pktmon filter remove

pktmon filter add DNS -p 53
دستور اول فیلترهای قبلی Pktmon را حذف میکند. اگر یک Capture دیگر روی سرور در حال اجراست، ابتدا وضعیت آن را بررسی کنید و فیلترهای کاری دیگران را بدون هماهنگی تغییر ندهید.
شروع Capture کوتاه
pktmon start --capture --pkt-size 0 `
    --file-name C:\Temp\DNS-Diagnostics\dns.etl
در زمان Capture، Query مشکلدار را یک بار از مسیر واقعی اجرا کنید.
Resolve-DnsName `
    -Name example.com `
    -Type A `
    -Server 192.0.2.53
توقف و تبدیل فایل Capture
pktmon stop

pktmon etl2pcap `
    C:\Temp\DNS-Diagnostics\dns.etl `
    --out C:\Temp\DNS-Diagnostics\dns.pcapng
فایل PCAPNG را میتوان در Wireshark باز کرد و با فیلتر زیر بررسی کرد:
dnsبرای مشاهده یک دامنه خاص، در Wireshark میتوان از فیلتر زیر استفاده کرد:
dns.qry.name == "example.com"نکته: اگر پاسخ از Cache محلی داده شود، ممکن است DNS Server هیچ Query خروجی جدیدی ارسال نکند. همچنین برخی درخواستها ممکن است از مسیر رمزنگاریشده یا Transport متفاوتی عبور کنند که در Capture ساده پورت 53 دیده نشود.
به همین دلیل باید Packet Capture را همراه با اطلاعات Cache، تنظیمات Forwarder و مسیر واقعی برنامه تحلیل کرد.
منبع:
Microsoft Packet Monitor.
چگونه نتیجه Packet Trace را تفسیر کنیم؟
| مشاهده | تفسیر احتمالی |
|---|---|
| کلاینت Query ارسال نمیکند | مشکل برنامه، Hosts File یا DNS Client |
| Query به DNS Server میرسد ولی خروجی به Upstream دیده نمیشود | Cache، Zone محلی، Policy یا انتخاب مسیر متفاوت |
| Query به Forwarder میرود اما پاسخی برنمیگردد | Forwarder، Firewall یا شبکه |
| Forwarder با SERVFAIL پاسخ میدهد | مشکل در مسیر Resolver یا DNSSEC |
| پاسخ Upstream سالم است اما کلاینت Timeout میشود | مسیر برگشت، Firewall یا پردازش محلی |
| UDP شکست میخورد اما TCP موفق است | مشکل UDP، Fragmentation یا Firewall |
| یک پاسخ منفی بارها از Cache برمیگردد | Negative Caching یا تغییر اخیر رکوردها |
اگر یک دامنه از چند Name Server پاسخ ناسازگار میگیرد، ممکن است مشکل به خود Delegation یا تنظیمات Authoritative DNS آن دامنه مربوط باشد؛ در این وضعیت تغییر Windows DNS Cache راهحل نهایی نیست.
اسکریپت یکپارچه عیبیابی DNS ویندوز سرور بدون تغییر تنظیمات
کد زیر برای اجرای محلی روی Windows DNS Server طراحی شده است. فقط اطلاعات DNS، Forwarder، Root Hints، Cache، Zoneها و نتایج آزمایش Query را نمایش میدهد.
قبل از اجرا، نام دامنه و IP سرور را در دو متغیر ابتدایی اصلاح کنید.
$Domain = "example.com"
$DnsServer = "192.0.2.53"

Write-Host "===== DNS SERVICE ====="
Get-Service DNS |
    Select-Object Name,Status,StartType

Write-Host "===== SERVER NETWORK ====="
Get-NetIPConfiguration

Write-Host "===== DNS FORWARDERS ====="
Get-DnsServerForwarder |
    Format-List *

Write-Host "===== RECURSION ====="
Get-DnsServerRecursion |
    Format-List *

Write-Host "===== ROOT HINTS ====="
Get-DnsServerRootHint |
    Select-Object NameServer,IPAddress

Write-Host "===== DNS CACHE SETTINGS ====="
Get-DnsServerCache |
    Format-List *

Write-Host "===== ZONES ====="
Get-DnsServerZone |
    Select-Object ZoneName,ZoneType

Write-Host "===== CONDITIONAL FORWARDERS ====="
Get-DnsServerConditionalForwarderZone |
    Select-Object Name,MasterServers

Write-Host "===== LOCAL DNS QUERY ====="
try {
    Resolve-DnsName `
        -Name $Domain `
        -Type A `
        -Server $DnsServer `
        -ErrorAction Stop
} catch {
    Write-Host $_.Exception.Message
}

Write-Host "===== COMPARISON QUERY ====="
try {
    Resolve-DnsName `
        -Name $Domain `
        -Type A `
        -Server 1.1.1.1 `
        -ErrorAction Stop
} catch {
    Write-Host $_.Exception.Message
}

Write-Host "===== DNS EVENTS ====="
Get-WinEvent `
    -LogName "DNS Server" `
    -MaxEvents 20 `
    -ErrorAction SilentlyContinue |
    Select-Object TimeCreated,Id,Message
در شبکههای دارای محدودیت ارسال Query خارجی، ممکن است بخش Comparison Query شکست بخورد؛ این مسئله بهتنهایی ثابت نمیکند DNS داخلی خراب است.
همچنین بعضی Cmdletها به نصب نقش DNS Server و ماژول DnsServer نیاز دارند.
چهار سناریوی واقعی برای تشخیص سریع مشکل DNS
سناریوی اول: دامنههای داخلی Resolve میشوند اما دامنههای اینترنتی نه
ابتدا وضعیت Recursion و Forwarder عمومی را بررسی کنید. اگر DNS داخلی برای Zoneهای Active Directory پاسخ میدهد اما Query خارجی شکست میخورد، احتمال مشکل در مسیر Recursive Resolution بیشتر است.
اگر Root Hints Fallback غیرفعال است و Forwarderها پاسخ نمیدهند، ممکن است نتیجه SERVFAIL یا Timeout باشد.
سناریوی دوم: فقط یک دامنه سازمانی مشکل دارد
ابتدا بررسی کنید آیا یک Conditional Forwarder یا Zone محلی برای همان دامنه وجود دارد. اگر وجود دارد، باید Name Serverهای آن مسیر بررسی شوند.
بهروزرسانی Forwarder عمومی ممکن است هیچ اثری نداشته باشد.
سناریوی سوم: بعد از تغییر رکورد دامنه هنوز IP قبلی نمایش داده میشود
TTL پاسخ و Cache کلاینت و سرور را بررسی کنید. در صورت تأیید باقیماندن رکورد قدیمی، پاکسازی هدفمند و کنترلشده Cache میتواند مفید باشد.
اگر Authoritative DNS هنوز IP قدیمی میدهد، مشکل از Cache داخلی نیست.
سناریوی چهارم: فقط دامنههای DNSSECدار با SERVFAIL مواجه میشوند
زنجیره DNSSEC، وضعیت امضاها و Resolver اعتبارسنج را بررسی کنید. اختلاف زمان، مشکل Forwarder و ناسازگاری در دریافت پاسخهای بزرگ DNS نیز باید ارزیابی شوند.
غیرفعالکردن سراسری DNSSEC راهکار مناسب اولیه نیست.
اشتباههای رایج هنگام رفع مشکل DNS ویندوز سرور
۱. Restart کردن سرویس DNS بدون بررسی لاگ
Restart ممکن است وضعیت موقت را تغییر دهد اما علت اصلی مانند Forwarder ناسالم را برطرف نکند.
۲. پاککردن Cache سرور برای هر NXDOMAIN
ممکن است NXDOMAIN از یک Zone معتبر یا Authoritative DNS آمده باشد و حذف Cache هیچ فایدهای نداشته باشد.
۳. تنظیم DNS عمومی روی کارت شبکه Domain Controller
این کار میتواند Resolve رکوردهای داخلی Active Directory را مختل کند.
۴. نادیدهگرفتن Conditional Forwarder
برای Namespaceهای خاص، تنظیم Forwarder عمومی ممکن است اصلاً استفاده نشود.
۵. فرض اینکه Test-NetConnection پورت 53، UDP را هم آزمایش میکند
این دستور برای بررسی اتصال TCP استفاده میشود و باید مسیر UDP جداگانه بررسی شود.
۶. افزایش بیحد Timeoutها
این کار میتواند کاربران را مدت بیشتری منتظر نگه دارد و مشکل شبکه را پنهان کند.
۷. غیرفعالکردن DNSSEC بدون تشخیص
این کار میتواند یک کنترل امنیتی مهم را کاهش دهد.
۸. مقایسه پاسخ CDN و GeoDNS بدون درنظرگرفتن محل Resolver
تفاوت IP میان Resolverهای مختلف همیشه نشانه خرابی نیست.
۹. بازکردن عمومی Recursive DNS روی اینترنت
Recursive Resolver باید فقط برای کلاینتهای مجاز قابل استفاده باشد تا خطر سوءاستفاده و حملات Amplification کاهش یابد.
چکلیست نهایی رفع مشکل DNS در Windows Server
- بررسی وضعیت DNS Server Service.
- مشخصکردن دامنه، نوع رکورد و کلاینتهای دارای مشکل.
- مقایسه پاسخ DNS داخلی و Resolver مستقل.
- تفکیک Timeout، NXDOMAIN و SERVFAIL.
- بررسی Zoneهای محلی و Delegationها.
- بررسی Conditional Forwarderها.
- بررسی Forwarderهای عمومی و سلامت هرکدام.
- کنترل Forwarder Reordering در نسخههای جدید.
- بررسی ForwarderTimeout و RecursionTimeout.
- کنترل Root Hints و وضعیت Recursion.
- بررسی DNS Client Cache و DNS Server Cache.
- بررسی DNSSEC Validation و رکوردهای DS/DNSKEY.
- کنترل DNS Query Resolution Policy.
- بررسی UDP و TCP پورت 53.
- بررسی Event Log و DNS Analytical Logging.
- اجرای Packet Capture محدود در صورت نیاز.
- اعمال تغییر فقط روی بخش دارای مشکل.
- تست دوباره Query از کلاینت و سرور.
- ثبت علت نهایی و نتیجه اصلاح.
جمعبندی؛ برای رفع مشکل DNS ویندوز سرور از کجا شروع کنیم؟
اگر Windows DNS Server بعضی دامنهها را Resolve نمیکند، اولین کار باید شناسایی مسیر پردازش همان Query باشد. ممکن است پاسخ از Zone محلی، Cache، Conditional Forwarder، Forwarder عمومی یا Root Hints به دست آید.
اگر مشکل فقط برای یک دامنه است، ابتدا Zone و Conditional Forwarder آن را بررسی کنید. اگر تمام دامنههای خارجی مشکل دارند، سلامت Forwarder، Recursion و Root Hints اولویت بیشتری دارد. اگر پاسخ قدیمی یا NXDOMAIN موقت مشاهده میشود، Cache و TTL را بررسی کنید.
در Windows Server 2022 و 2025، رفتار Forwarder Reordering نیز اهمیت دارد و میتواند در بعضی سناریوهای Timeout نقش داشته باشد. برای مشکلات پیچیدهتر، بررسی DNSSEC و Packet Trace کمک میکند محل واقعی شکست مشخص شود.
اصل نهایی: قبل از Restart سرویس DNS، تعویض Forwarder یا پاکسازی Cache، نوع پاسخ و مسیر واقعی Query را پیدا کنید. اصلاح هدفمند، پایدارتر و کمریسکتر از تغییرات کورکورانه است.
سؤالات متداول درباره مشکل DNS ویندوز سرور
چرا DNS ویندوز سرور فقط بعضی دامنهها را Resolve نمیکند؟
ممکن است Conditional Forwarder، Zone محلی، Cache، DNSSEC یا Forwarderهای خاص برای همان دامنه مشکل داشته باشند.
چگونه Forwarderهای Windows DNS Server را بررسی کنیم؟
با دستور Get-DnsServerForwarder میتوان آدرسها، Timeout و تنظیمات مرتبط با Fallback را مشاهده کرد.
فرق Forwarder و Root Hints چیست؟
Forwarder درخواست Recursive را به Resolver دیگری میفرستد، اما Root Hints نقطه شروع Recursive Resolution مستقیم از طریق DNS Root Serverها هستند.
آیا پاککردن DNS Cache مشکل را حل میکند؟
اگر پاسخ اشتباه یا منفی در Cache باقی مانده باشد ممکن است مؤثر باشد؛ اما مشکل Forwarder، Zone یا DNSSEC را الزاماً برطرف نمیکند.
تفاوت Clear-DnsClientCache و Clear-DnsServerCache چیست؟
اولی Cache کلاینت محلی را پاک میکند و دومی Cache اشتراکی سرویس DNS Server را.
چرا DNS Server پاسخ SERVFAIL میدهد؟
از دلایل احتمالی میتوان به شکست Recursive Resolution، اختلال Upstream، مشکل DNSSEC یا محدودیتهای مسیر شبکه اشاره کرد.
آیا DNSSEC میتواند باعث Resolve نشدن یک دامنه شود؟
بله. اگر امضا یا زنجیره اعتماد معتبر نباشد، Resolver اعتبارسنج ممکن است پاسخ را با SERVFAIL رد کند.
آیا تغییر DNS Domain Controller به 8.8.8.8 درست است؟
این تغییر بهعنوان راهکار عمومی توصیه نمیشود؛ DNS مورد استفاده Domain Controller باید با معماری Active Directory هماهنگ باشد.
چگونه مشکل UDP پورت 53 را تشخیص دهیم؟
با مقایسه Queryهای UDP و TCP و بررسی Packet Capture در DNS Server، Firewall و مسیر شبکه.
Packet Capture برای DNS را با چه ابزاری بگیریم؟
در Windows Server میتوان از Pktmon استفاده کرد و فایل ETL را به PCAPNG تبدیل و در Wireshark تحلیل کرد.
دیدگاهها (۰)